Die KI-Agenten-Roadmap: Von Experiment-Skripten zu souveränen Assets
Wie KMU verstreute KI-Experimente in sichere, verwaltete und dokumentierte Automatisierungen überführen, statt Schatten-KI-Risiken anzuhäufen.
Inhalt
Wie KMU verstreute KI-Experimente in sichere, verwaltete und dokumentierte Automatisierungen überführen, statt Schatten-KI-Risiken anzuhäufen.
Artikel teilen
Das Skript, das plötzlich den Vertrieb steuert
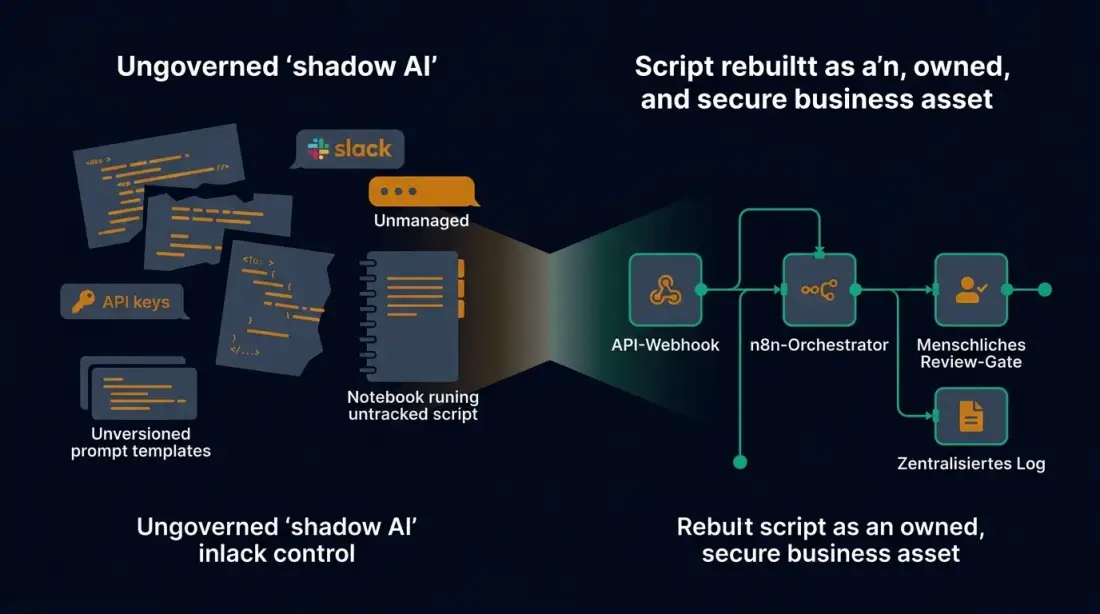
Der Übergang vom nützlichen Experiment zur riskanten Abhängigkeit vollzieht sich im Mittelstand oft unbemerkt. Es beginnt mit einer pragmatischen Lösung: Tim, der Gründer eines DACH-basierten technischen Dienstleisters mit 38 Mitarbeitern, schreibt ein kleines Skript. Dieses Skript exportiert wöchentlich rund 180 eingehende Leads in eine CSV-Datei, schickt sie über eine öffentliche API an ein Large Language Model (LLM) und sortiert die Rückmeldungen nach Dringlichkeit vor. Es spart Stunden.
Sechs Monate später hat sich der Ablauf etabliert. Die Vertriebsleitung verlässt sich darauf, dass die Leads vorsortiert sind. Doch das Skript läuft weiterhin auf Tims privatem Laptop. Es nutzt seinen persönlichen API-Schlüssel, die Prompt-Struktur ist nirgendwo dokumentiert, Fehler in der API-Antwort werden nirgends protokolliert, und es gibt keinen Ausfallpfad. Wenn Tims Laptop ausfällt oder die API-Schnittstelle sich ändert, steht die Lead-Qualifizierung still.
Die Studie der University of Melbourne und KPMG von 2025 befragte mehr als 48.000 Menschen in 47 Ländern. Das ist nicht gleichbedeutend mit 48.000 Beschäftigten oder einer repräsentativen KMU-Stichprobe. Die Untersuchung beschreibt unter anderem die ungeprüfte Nutzung von KI-Ausgaben am Arbeitsplatz. Für Ihren Betrieb folgt daraus eine konkrete Prüfaufgabe: Welche Arbeitsmittel werden genutzt und wo ist menschliche Kontrolle nötig?
Für kleine und mittlere Unternehmen (KMU) bedeutet dies: Die inoffizielle Nutzung von KI ist bereits Realität. Die Herausforderung besteht nicht darin, das Experimentieren zu verbieten. Sie besteht darin, nützliche Abläufe rechtzeitig zu identifizieren und sie in eine betreubare, sichere Betriebsarchitektur zu überführen.
Das Experiment ist nicht das Problem – fehlendes Eigentum ist es
Experimente sind für die technologische Entwicklung wichtig. Ein persönliches Experiment wird jedoch genau dann zu einer betrieblichen Schwachstelle, wenn es unbemerkt eine der folgenden Grenzen überschreitet:
- Datensensibilität: Der Ablauf liest oder verarbeitet personenbezogene Kundendaten, interne Finanzberichte oder Mitarbeiterdaten.
- Aktionsrisiko: Der Output steuert die Priorisierung von Aufgaben, bereitet Kundenkommunikation vor oder soll automatisiert Systeme aktualisieren.
- Betriebsabhängigkeit: Mehrere Teammitglieder verlassen sich auf das Ergebnis, ohne den genauen Ablauf zu kennen.
- Infrastruktur-Schwachstellen: Der Ablauf hängt an privaten Zugangsdaten, lokalen Skripten oder undokumentierten Prompts.
Um den Unterschied zwischen einem flüchtigen Experiment und einem stabilen Betriebs-Asset zu klären, hilft der Blick auf etablierte Frameworks. Das NIST AI Risk Management Framework (NIST AI RMF Playbook) verlangt in seiner Kernfunktion „Map“, dass der Kontext, der beabsichtigte Zweck, die Systemgrenzen, die menschlichen Kontrollrollen und die Lebenszyklus-Verantwortlichkeiten präzise dokumentiert werden.
Ein souveränes Betriebs-Asset erfordert daher klare Antworten auf folgende Fragen: Wer trägt die fachliche Verantwortung für das Ergebnis? Welche Daten fließen wohin? Welche Kontrollen verhindern fehlerhafte Aktionen? Und wie sieht der technische Ausweichpfad aus, wenn die Verbindung abreißt?
Diagnostischer Kurz-Check für KMU
Fragen Sie sich für jeden aktiven KI-Ablauf:
- Läuft der Prozess auf einem Firmenserver oder auf dem Arbeitsplatzrechner einer einzelnen Person?
- Können die Zugangsdaten (API-Keys) zentral rotiert werden, ohne dass der Code bricht?
- Ist der genaue Prompt versioniert und für das gesamte Team einsehbar?
- Gibt es ein Protokoll darüber, wann der Ablauf gestartet wurde und welche Daten übertragen wurden?
Der Preis von Schatten-KI im Mittelstand
Der informelle Betrieb von KI-Skripten hat handfeste betriebliche Konsequenzen. Wenn ein kleiner Dienstleister wie der in diesem Szenario rund 450 Support-E-Mails pro Monat erhält und diese durch unstrukturierte KI-Entwürfe beantwortet werden, entstehen neue Reibungspunkte:
- Daten ohne führende Quelle: Wenn der Prompt keine strikte Anbindung an interne Dokumente hat, erfindet das Modell Details. Die Korrekturzeit durch das Team frisst den Zeitgewinn der Automatisierung auf.
- Prompts ohne Versionsstand: Ändert sich eine interne Service-Richtlinie, müssen alle Prompt-Vorlagen manuell angepasst werden. Ohne Versionierung arbeiten verschiedene Mitarbeiter mit unterschiedlichen Qualitätsständen.
- Entscheidungen ohne Review und Log: Wenn Fehler auftreten, lässt sich nicht nachvollziehen, ob das LLM falsch instruiert wurde, die Schnittstelle fehlerhafte Daten geliefert hat oder der Mitarbeiter den Entwurf ungeprüft übernommen hat.
Die IT-Sicherheit leidet ebenfalls. Das OWASP-Netzwerk listet in den OWASP Top 10 for LLM Applications Risiken wie Prompt Injection (Manipulation des Verhaltens durch externe Eingaben), Sensitive Information Disclosure (unbeabsichtigte Preisgabe vertraulicher Daten) und Excessive Agency (übermäßige Handlungsrechte des Agenten).
Im mittelständischen Alltag zeigt sich excessive Agency ganz praktisch: Ein Skript erhält direkten Schreibzugriff auf das CRM-System, um den Lead-Status zu ändern. Schlägt die Triagierung fehl, werden Leads falsch archiviert, und potenzielle Aufträge gehen unbemerkt verloren.
Die Roadmap: behalten, begrenzen, neu bauen oder stilllegen
Unternehmen benötigen eine einfache Klassifizierung, um den Wildwuchs an Skripten zu strukturieren. Jedes Experiment sollte anhand seines Risikoprofils und seines Geschäftswerts in eine von vier Kategorien eingeteilt werden:
- Behalten (Keep as Experiment): Der Ablauf verarbeitet ausschließlich öffentliche Daten (z. B. Zusammenfassungen von Branchenberichten), hat kein Aktionsrisiko und wird nur von einer Person manuell genutzt.
- Begrenzen (Contain): Die Lösung ist nützlich, greift jedoch auf sensible Daten zu. Sie wird auf eine definierte Benutzergruppe beschränkt und darf keine automatischen Aktionen auslösen.
- Neu bauen (Rebuild): Der Ablauf hat einen hohen geschäftlichen Nutzen, ist geschäftskritisch und wird regelmäßig genutzt. Er wird in eine kontrollierte Workflow-Infrastruktur überführt.
- Stilllegen (Retire): Der Ablauf bringt keinen messbaren Nutzen, birgt ein hohes Risiko für sensible Daten oder lässt sich durch Standard-Funktionen in bestehenden Systemen ablösen.
Das Entscheidungsmodell im Überblick
| Datenklasse | Aktionsebene | Frequenz | Verantwortlich | Nachweis (Logs) | Entscheidung |
|---|---|---|---|---|---|
| Öffentlich | Keine Aktion | Unregelmäßig | Einzelner Nutzer | Keine Logs nötig | Behalten (Lokales Tool) |
| Intern / Kunden | Entwurf (Manuell) | Täglich | Fachabteilung | Einfacher Audit-Trail | Begrenzen (Freigegebene Umgebung) |
| Kundendaten | CRM-Status / API | Stündlich | Prozess-Owner | Detailliertes Execution-Log | Neu bauen (Souveränes Asset) |
| Verträge / Finanzen | Direkter Versand | Echtzeit | Keine Zuordnung | Keine Nachweise | Stilllegen (Risiko zu hoch) |
Die EU-KI-Verordnung unterscheidet Rollen, Einsatzarten und Risikoklassen. Aus der Bedeutung eines Ablaufs für den Betrieb folgt keine allgemeine Pflicht zu Hochrisiko-Logging oder menschlicher Aufsicht. Die Kommission nennt im aktualisierten Zeitplan den 2. Dezember 2027 für Anhang III und den 2. August 2028 für die betroffenen Produktsysteme. Klären Sie die konkrete Anwendbarkeit; das hier vorgeschlagene Inventar ist zunächst eine betriebliche Arbeitshilfe.
Vom Skript zum souveränen Asset
Wie sieht die kontrollierte Überführung in der Praxis aus? Betrachten wir den Umbau der Lead-Triage bei diesem Dienstleister.
Im ursprünglichen Zustand exportierte Tim die CSV-Daten manuell, ließ sie über sein privates Skript analysieren und gab die Ergebnisse informell weiter. Es gab weder ein Logging noch eine Fehlerüberwachung.
Der neue, souveräne Ablauf trennt Datenfluss, Entscheidungsfindung und Aktion sauber voneinander:
graph TD
    A[CRM Inbound Lead] -->|API Webhook| B(n8n Workflow)
    B -->|Filter: Personenbezogene Daten| C[Sichere Datenübergabe]
    C -->|LLM API / Prompt-Version v1.2| D[KI-Klassifizierung]
    D -->|Entwurf & Zusammenfassung| E[Freigabefenster / Elena]
    E -->|Korrektur / Freigabe| F[Menschlicher Review-Gate]
    F -->|API Update| G[CRM Statusaktualisierung]
    B -->|Execution Metadata & System Error Handler| H[Zentrales Log-System]
    H -->|Wöchentlicher Review| I[Marie / Prozess-Optimierung]
Die technischen Leitplanken des neuen Workflows
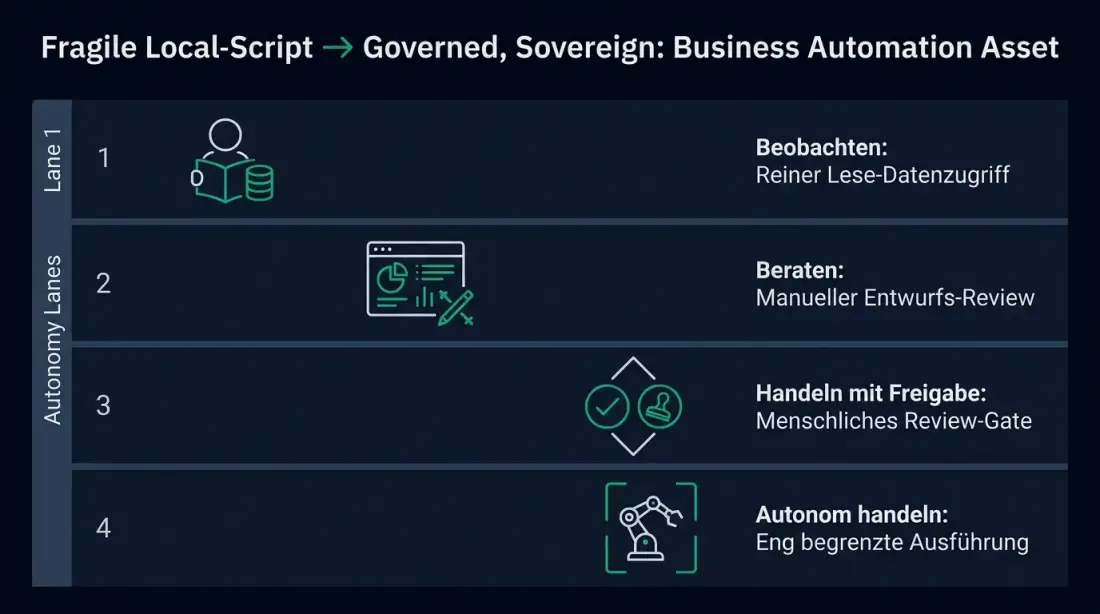
- API-Schnittstelle statt Handarbeit: Die Anbindung erfolgt über gesicherte API-Webhooks. Das System arbeitet nicht mit lokalen Dateiexporten auf privaten Laptops.
- Orchestrierung mit n8n: Der Ablauf wird über eine zentrale n8n-Instanz gesteuert. Sie dient als nachvollziehbare Workflow-Schicht.
- Human-in-the-Loop: Elena (Vertriebsleitung) erhält die Klassifizierung und den Antwortentwurf in einem internen Dashboard. Erst nach ihrer Freigabe wird der Lead-Status im CRM aktualisiert. Autonomer Versand ist deaktiviert.
- Grounded Logging: Jede Ausführung wird mit Eingangsdaten, Modellversion, Bearbeitungszeit und Freigabeentscheidung protokolliert. n8n bietet hierzu integrierte Schnittstellen zur Protokollierung von Ausführungen und zur Fehlerbehandlung. Tritt ein API-Fehler auf, greift ein definierter Fehler-Workflow und benachrichtigt Jonas (Entwickler) über einen internen Kanal.
Das Unternehmen nutzt diese technische Struktur, um bei Bedarf den KI-Anbieter zu wechseln, Prompts zentral zu versionieren und den Datenfluss jederzeit zu kontrollieren. Sie besitzen den Workflow, statt von einer einzelnen Schnittstelle abhängig zu sein.
Wie Planfold KI-Automatisierung betreibbar macht
Planfold begleitet mittelständische Unternehmen dabei, fragile Übergangslösungen in wertvolle digitale Infrastruktur zu verwandeln. Wir nutzen dafür unsere dreistufige Methodik:
1. Plan (Audit und Architektur)
Wir kartieren Ihre bestehenden KI-Experimente, Datenflüsse, API-Schlüssel und Review-Punkte. Gemeinsam legen wir fest, welche Abläufe begrenzt werden müssen und welche sich für einen sauberen Neuaufbau eignen. Hierbei wird der Aufgabenvertrag formuliert: Welche Systeme darf die Automatisierung lesen, welche Aktionen sind blockiert, und wer trägt die Verantwortung?
2. Unfold (Aufbau und Integration)
Wir bauen den Workflow in einer kontrollierten Umgebung auf. Dabei nutzen wir n8n als flexible Orchestrierungsschicht und verknüpfen sie mit Ihren bestehenden APIs. Die Infrastruktur wird so aufgesetzt, dass sie Ihren Anforderungen entspricht – ob als verwaltete Instanz oder self-hosted in einer DACH-Cloud auf Basis standardisierter Container-Deployments. Sandro Maier bringt persönlich nachgewiesene CKA-, CKAD- und LFCS-Zertifizierungen ein; die Nachweise stehen auf Credly.
3. Resonate (Betrieb und Optimierung)
Ein digitaler Prozess ist nur so gut wie sein Betrieb im Alltag. Wir richten Monitoring-Dashboards ein, überwachen API-Fehlerraten und etablieren wöchentliche Review-Schritte, um Korrekturen an Prompts oder Modellen systematisch einzuarbeiten. Zudem sichern wir den Exit-Pfad: Ihre Workflows und Prompts sind als Code versioniert – Sie können sie jederzeit exportieren und auf eigener Infrastruktur betreiben.
Wir erbringen keine Rechtsberatung, DSGVO-Zertifizierung oder juristische Risikobewertungen. Wir liefern die operative und technische Infrastruktur, die die Grundlage für Ihre internen Prüfungen und Compliance-Nachweise bildet.
Der nächste Schritt: Eine KI-Asset-Liste in 90 Minuten
Sie müssen nicht den gesamten Betrieb auf einmal umstellen. Beginnen Sie mit einer einfachen Bestandsaufnahme:
- Die Liste (60 Minuten): Setzen Sie sich mit den Abteilungsleitern zusammen. Listen Sie alle Abläufe auf, bei denen Mitarbeiter regelmäßig KI-Werkzeuge nutzen (z. B. Zusammenfassungen, Übersetzungen, Code-Generierung, E-Mail-Entwürfe).
- Die Risiko-Zuordnung (20 Minuten): Identifizieren Sie für jeden Eintrag das sensibelste verarbeitete Datum (z. B. Kundendaten, Finanzen) und die maximale Aktion (z. B. direkter Mailversand, reine Lese-Zusammenfassung).
- Die Auswahl (10 Minuten): Wählen Sie genau eine wertvolle Lösung aus, die derzeit auf privaten Zugängen oder undokumentierten Skripten läuft, und bestimmen Sie diese als Kandidaten für eine kontrollierte Überführung.
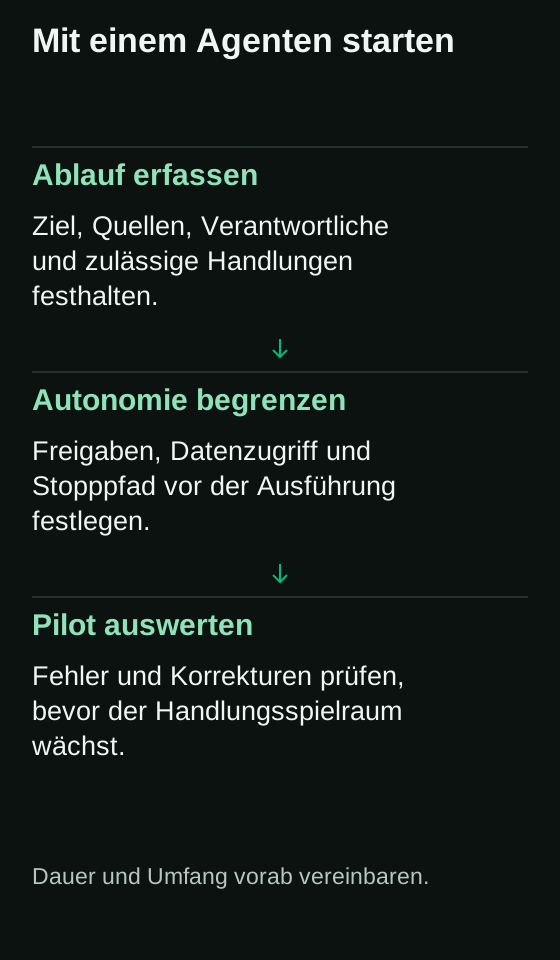
Mit dieser Liste haben Sie das Fundament für Ihre KI-Roadmap gelegt. Sie wechseln von der Beobachtung zur aktiven Gestaltung Ihrer digitalen Zentrale.
Planen. Entfalten. Souverän bleiben.
Verwandte Artikel
Wenn ein fremder Staat Ihren KI-Zugang kontrolliert: Souveräne KI-Beschaffung als Risikoentscheidung für KMU
Die Ökonomie offener KI-Modelle: Wann sich Self-Hosting für KMU wirtschaftlich rechnet