Wenn ein fremder Staat Ihren KI-Zugang kontrolliert: Souveräne KI-Beschaffung als Risikoentscheidung für KMU
Wenn die Verfügbarkeit Ihres produktiven KI-Modells von einer Zulassungsentscheidung im Ausland abhängt, ist das eine Kontinuitäts- und Compliance-Risiko – kein Benchmark. Dieser Leitfaden zeigt KMU, wie souveräne KI-Beschaffung die Abhängigkeit auflöst.
Inhalt
Wenn die Verfügbarkeit Ihres produktiven KI-Modells von einer Zulassungsentscheidung im Ausland abhängt, ist das eine Kontinuitäts- und Compliance-Risiko – kein Benchmark. Dieser Leitfaden zeigt KMU, wie souveräne KI-Beschaffung die Abhängigkeit auflöst.
Artikel teilen
Die Meldung beim Frühstück: Ihr Modell braucht jetzt eine ausländische Freigabe
Ein 55-köpfiger inhabergeführter Beratungsbetrieb aus der DACH-Region betreibt seine Dokumenten-Erfassung und einen Kundensupport-Assistenten auf einem einzigen geschlossenen Flagship-Modell, angesprochen über eine API in einer ausländischen Jurisdiktion. Prompts, Evaluierungen, Werkzeuge und die Support-Oberfläche sind auf genau dieses eine Modell abgestimmt. An einem Morgen Mitte des Quartals liest die Geschäftsführerin Maren in den Nachrichten, dass der Zugang zu ihrer produktiven KI von einer ausländischen Zulassungs- und Genehmigungsentscheidung abhängig geworden ist. Die Support-Warteschlange und die Dokumenten-Erfassung stocken noch am selben Tag.
Dieses Szenario ist ausdrücklich illustrativ, kein gemessener Kundenfall und keine konkrete Produktankündigung. Es steht jedoch für ein reales, verifiziertes Muster: Die Vereinigten Staaten betreiben ein aktives Export-Control- und Zulassungsregime über fortgeschrittene Rechen-Hardware und zugehörige Technik. Die spezifischen, in diesem Jahr kursierenden Schlagzeilen über modellbezogene Zugangsgating konkreter Labore sind nicht unabhängig primärquellen-gesichert und werden im Text als illustrativ gekennzeichnet. Der zugrundeliegende Mechanismus – eine ausländische Jurisdiktion entscheidet über die Verfügbarkeit von Technik, von der Ihre Produktion abhängt – ist hingegen verifiziert und der ehrliche Kern des Themas.
Für das KMU beginnt hier die eigentliche Frage. Sie lautet nicht „welches Modell ist am stärksten?", sondern „wer kontrolliert die Verfügbarkeit der Fähigkeit, auf die unsere täglichen Abläufe bereits angewiesen sind?". Wenn die Antwort „eine ausländische Behörde, an der wir keinen Sitz haben" lautet, ist das keine Beschaffungspräferenz mehr. Es ist eine Risikoentscheidung auf Geschäftsführungsebene.
Was Sovereign AI Access Risk wirklich bedeutet
Sovereign AI Access Risk ist keine Benchmark-Verschiebung und keine Produktankündigung. Es ist eine produktive KI-Abhängigkeit, deren Verfügbarkeit durch eine Entscheidung außerhalb der eigenen Jurisdiktion geändert werden kann – eine Export-Control-Lizenz, eine Zulassungsliste, eine Zugangs- oder Jurisdiktionsänderung.
Der verifizierte Mechanismus hinter diesem Risiko ist greifbar. Das US-Handelsministerium unterhält über das Bureau of Industry and Security (BIS) ein Export-Control- und Zulassungsregime für fortgeschrittene Rechen-Elemente (Advanced Computing Items), also die Hardware und Technik, auf denen frontier-KI aufbaut. Eine BIS-Leitlinie verlangt ausdrücklich eine Lizenz für den Export solcher Elemente an Unternehmen mit Sitz oder endgültigem Mutterunternehmen in der Ländergruppe D:5 oder Macau – selbst wenn die kaufende Stelle in einem Drittland sitzt. Parallel existiert ein behördengeführter Antragsprozess für „Approved IC Designers", dessen Frist bis zum 31. Dezember 2026 verlängert wurde. Mehrere laufende Section-232-Untersuchungen (Halbleiter, kritische Mineralien, Robotik) bestätigen, dass Export-Control als Instrument der nationalen Sicherheit behandelt wird – und damit kurzfristigem politischem Wandel unterliegt.
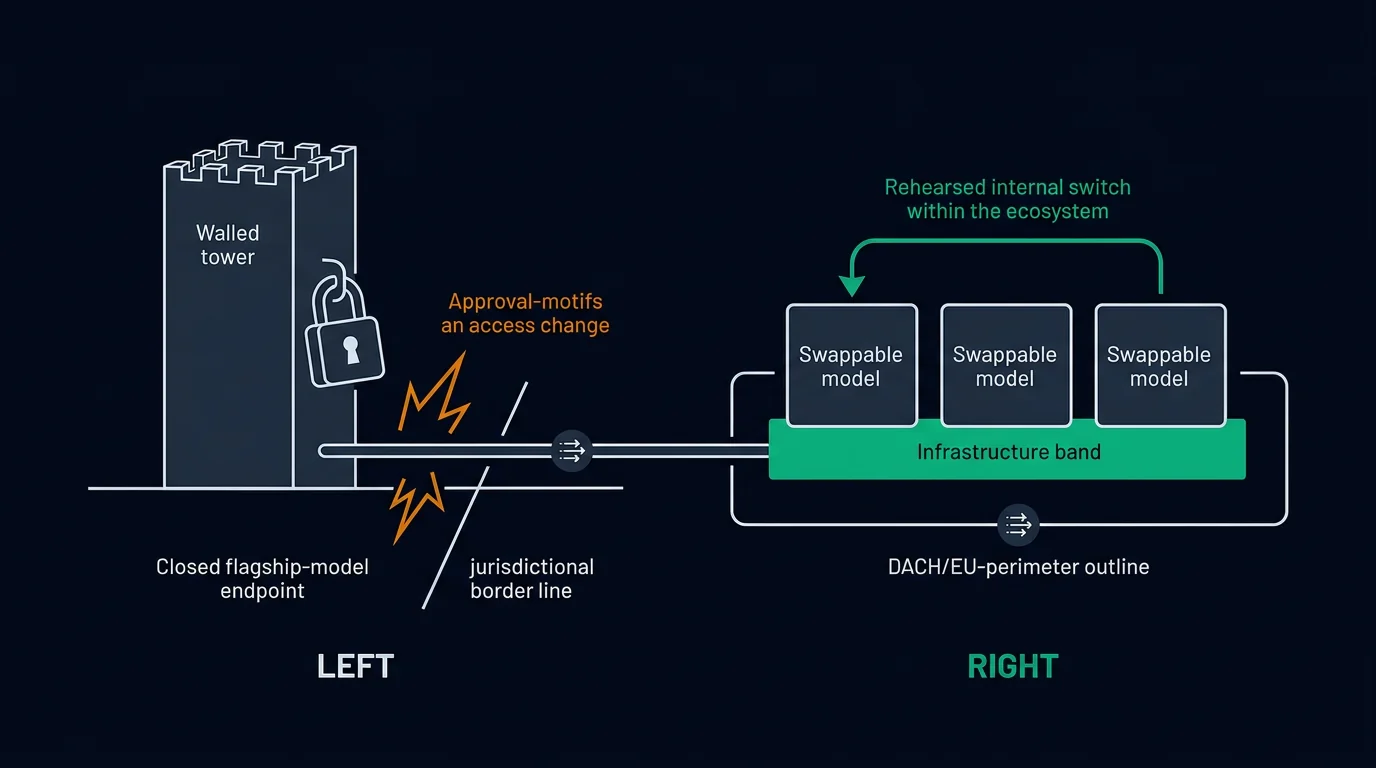
Ehrlichkeit ist hier Pflicht: Das BIS-Regime steuert fortgeschrittene Rechen-Hardware und zugehörige Technik sowie Länder- und Mutter-Jurisdiktionen, nicht eine veröffentlichte „Firma X darf Modell Y nutzen"-Liste. Der Punkt auf Geschäftsführungsebene bleibt dennoch unversehrt: Wenn Ihre KI-Fähigkeit über einen einzigen, ausländisch kontrollierten Endpunkt läuft, wird ihre Verfügbarkeit von einer Genehmigungsentscheidung geformt, an der Sie nicht beteiligt sind. Ob diese Entscheidung jetzt oder später greift, ist Taktik – dass sie kann zusteuern, ist die Struktur, für die ein KMU sich rüsten muss.
Warum KMU diesen Risiko überproportional trifft
Denselben Mechanismus spürt ein Großkonzern anders als ein 55-köpfiges Unternehmen. Einem KMU fehlen drei Dinge gleichzeitig: ein Verhandlungssitz an der Lizenz- oder Zulassungstisch, ein dediziertes Team, das in Tagen auf einen Modellwechsel pivotiert, und ein Budget für die Nacharbeit, die ein ungeplanter Wechsel erzwingt.
Die Abhängigkeit verfestigt sich auf mehreren Ebenen gleichzeitig. Die Workflow-Ebene ist eingemauert: Prompts, Werkzeuge, Evaluierungen und Oberflächen sind auf ein Modell optimiert – ein Wechsel erzwingt eine Neu-Validierung von Grund auf, keinen sauberen Tausch. Die Datenebene ist exponiert: Wer Kundendokumente und Support-Transkripte an einen ausländischen Endpunkt routet, erzeugt eine grenzüberschreitende Datenübermittlung im Sinne der GDPR (Kapitel V, Artikel 44–49) und braucht angemessene Garantien wie Standardvertragsklauseln plus eine Übertragungs-Folgenabschätzung. Eine Zugangsänderung kann Daten mitten im Fluss stranden lassen. Die Lieferkettenebene schließlich ist reguliert: Die NIS2-Richtlinie (EU) 2022/2555 verlangt von wesentlichen und wichtigen Einrichtungen Risikomanagement und Vorfallmeldung mit ausdrücklicher Aufmerksamkeit für Lieferkettensicherheit und Dienstkontinuität; die Umsetzungsfrist in den Mitgliedstaaten lief am 17. Oktober 2024 ab. Eine produktive KI, deren Verfügbarkeit im Ausland entschieden wird, ist eine Lieferketten-Abhängigkeit, die NIS2 erwartet behandelt zu sehen.
Hinzu kommt die EU-KI-Verordnung. Als Deployer (Anwender) trifft ein KMU Transparenzpflichten (Artikel 50, ab August 2026) und bei hochriskanten Anwendungsfällen die Pflicht zur menschlichen Aufsicht. Eine Ein-Modell-Abhängigkeit über einen fremden Endpunkt macht Nachweise und Aufsicht spürbar schwerer – nicht, weil die Verordnung das Modell verbietet, sondern weil die Evidenz- und Kontrollkette durch eine fremde Jurisdiktion verläuft. Keine dieser Regeln wird hier als „Sie werden mit X Euro bestraft" behauptet. Die These ist robuster: Eine ausländische Zugangsentscheidung überlagert Ihre Compliance- und Kontinuitäts-Exposition und macht sie unberechenbarer.
Sechs Warnsignale: Erkennen Sie Ihre eigene Exposition
Bevor ein KMU teure Architekturentscheidungen trifft, helfen praktische Signale, die sich im eigenen Betrieb wiedererkennen lassen. Sechs Warnsignale zeigen eine bestehende Sovereign AI Access Risk-Exposition.
- Ein-Modell-Abhängigkeit in Produktion. Genau ein geschlossenes Flagship-Modell trärt einen produktiven Workload; es existiert kein zweiter, bereits erprobter Pfad.
- Ausschließlich ausländischer Endpunkt. Sämtliche Inferenz läuft über eine Jurisdiktion, die Sie nicht kontrollieren; es gibt keinen EU-residenten Pfad für sensible Daten.
- Kein Exit-Plan. Es wurde nie geübt, wie die Fähigkeit auf einem anderen Modell oder anderer Infrastruktur weiterlaufen könnte.
- Daten-Egress in fremde Jurisdiktion. Weder ist dokumentiert, wo die Inferenz stattfindet, noch wohin Anfragedaten fließen – und die Auftragsverarbeitung deckt den tatsächlichen Datenweg nicht ab.
- Keine Multi-Modell-Abstraktion. Eine modell-agnostische Inference- oder Orchestrierungsschicht existiert nicht; das Modell ist direkt mit dem Workflow verdrahtet.
- Nie geübter Modellwechsel. „Wechseln" ist ein theoretisches Wort, kein wiederholter, gemessener Vorgang mit Evaluierungen und Freigaben.
Wer diese Signale ignoriert, überträgt das klassische Lock-in-Muster auf die sensiblere Modell-Ebene: Die Fähigkeit wächst, die Beherrschbarkeit schrumpft. Genau diese unkontrollierte Abhängigkeit ist es, die eine souveräne Beschaffung ersetzen soll.
Was sich für Open-Weights geändert hat – und warum das die Antwort möglich macht
Bis vor kurzem lautete die ehrliche Antwort auf „reicht ein offenes Modell als Ersatz?" meist: für einfache Aufgaben ja, für anspruchsvolle Workloads eher nicht. Das hat sich verifizierbar verschoben, und genau diese Verschiebung macht Multi-Modell-Portabilität zu einer realistischen Antwort statt eines Wunschgedankens.
Das DeepSeek-V3 Technical Report (arXiv:2412.19437) belegt ein Mixture-of-Experts-Modell mit 671 Milliarden Parametern, davon 37 Milliarden aktiv pro Token. Die Bewertung des Berichts: offene Gewichte erreichen eine Leistung vergleichbar mit führenden geschlossenen Modellen, bei einem Trainingsumfang von 2,788 Millionen H800-GPU-Stunden – und die Modell-Checkpoints sind öffentlich veröffentlicht. Auf der Serving-Seite liefert DeepEP (github.com/deepseek-ai/DeepEP, MIT-lizenziert) eine offene Inference-Kommunikationsbibliothek für MoE-Dispatch und -Combine mit dediziertem Decoding-Pfad; Version v1.2.1 erreicht bis zu 1,3-fache Spitzenleistung bei bis zu vierfach geringerem SM-Aufwand. Die in Schlagzeilen genannte Zahl „60–85 % schnellere Generierung" ist nicht primärquellen-gesichert und wird hier nicht als Fakt behauptet – der verifizierbare Befund ist, dass das offene Modell und die offene Inference-Optimierung beide öffentlich und wirtschaftlich genug sind, um EU-residente Selbst-Hostung realistisch zu machen.
Diese Befunde sind kein Aufruf zum Benchmark-Jagen. Sie sind die empirische Grundlage für eine nüchterne Aussage: Open-Weights sind heute eine glaubwürdige, selbst hostbare Alternative zum geschlossenen Flagship. Die NTIA (US-National Telecommunications and Information Administration) behandelt in ihrem Open-Model-Weights-Report offene Gewichte offiziell als eigene Politik-Kategorie und verweist auf das NIST AI Risk Management Framework als freiwilligen Referenzrahmen für KI-Risikomanagement. Das bedeutet: „Open-Weights, selbst hostbar" ist eine anerkannte, belegbare Beschaffungskategorie – keine Blog-Meinung.
Souveräne KI-Beschaffung: Die drei Pfeiler der Antwort
Die Empfehlung lautet nicht „KI vermeiden", sondern den Kontrolpunkt besitzen. Souveräne KI-Beschaffung (sovereign AI procurement) ruht auf drei verifizierten Pfeilern, die einen externen Schock in einen internen, geübten Vorgang übersetzen.
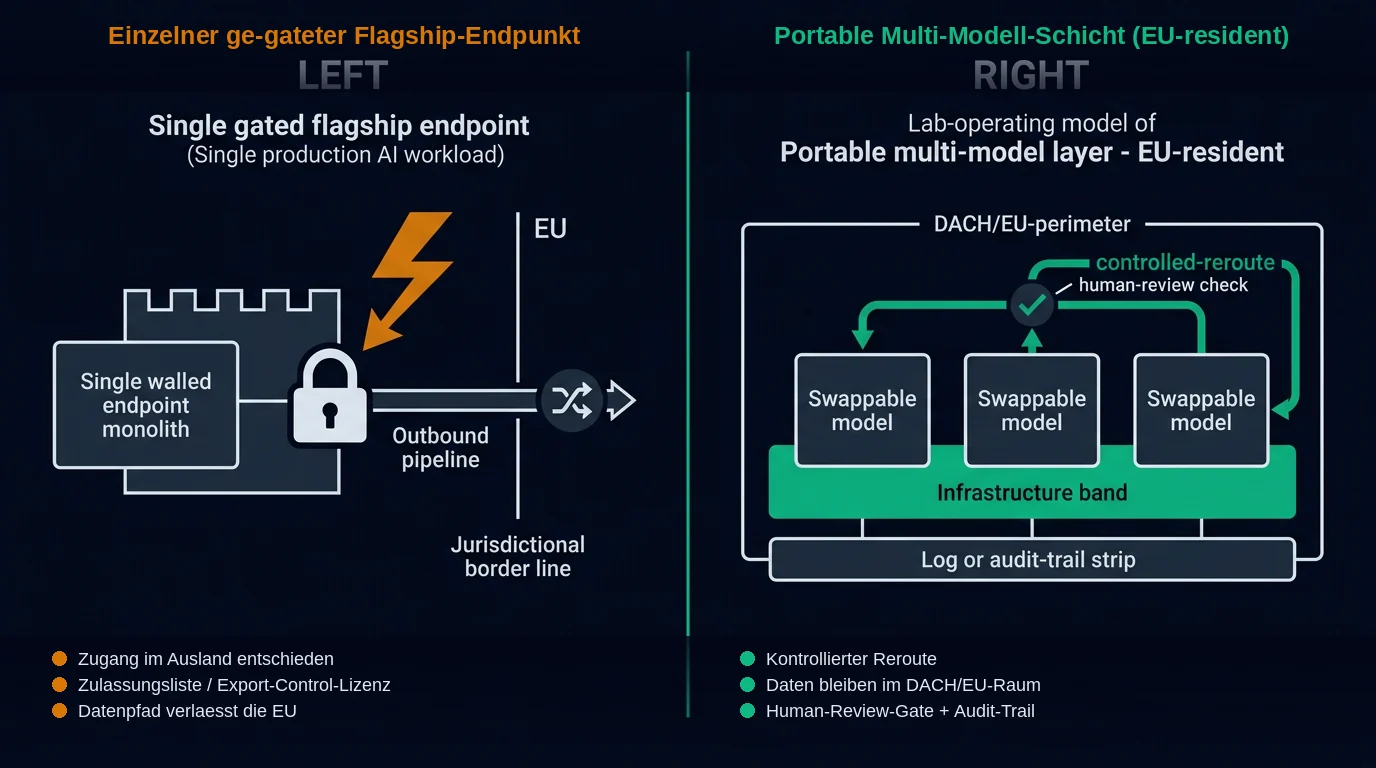
Multi-Modell-Portabilität. Eine modell-agnostische Inference- und Orchestrierungsschicht sorgt dafür, dass eine Zugangsänderung an einem Modell einen kontrollierten Reroute auf eine bereits erprobte Alternative auslöst – keinen Neubau. Dass die Wechselziele existieren und glaubwürdig sind, belegen die Open-Weights-Befunde (DeepSeek-V3, DeepEP). Die Abstraktionsschicht macht den Wechsel zu einer Konfigurationsänderung statt eines Re-Engineering-Projekts.
EU-residente Open-Weights für den regulierten Kern. Nur der sensible, hochvolumige, wiederkehrende Workload wird selbst gehostet – innerhalb der DACH- oder EU-Jurisdiktion, sodass der Datenpfad den regulierten Perimeter nie verlässt. Die Evidenz (öffentliche Checkpoints, MIT-lizenzierte Inference-Kernel) zeigt, dass der vollständige souveräne Inference-Stack – Modell und Serving-Kernel – verfügbar und effizient genug ist. Für weniger sensible oder volatil-volumige Workloads bleibt eine günstige API legitim; das Ziel ist nicht, alles selbst zu hosten, sondern den Kontrolpunkt zu besitzen.
KI-Exit-Readiness als dauerhafter Zustand. Regelmäßige Modellwechsel-Drills, eigene Evaluierungen, modell-agnostisches Tooling und Human-Review-Governance-Gates machen den Wechsel zu einer wiederholten, gemessenen Operation – wie ein Backup-Restore-Test oder eine Feuerprobe – statt eines einmaligen Migrationsprojekts. Die Governance-Haltung richtet sich am NIST AI RMF und der menschlichen Aufsicht der EU-KI-Verordnung aus.
Die folgende Gegenüberstellung fasst den strukturellen Unterschied zusammen:
| Dimension | Einzeln ge-gateter Flagship-Endpunkt | Portable Multi-Modell-Schicht (EU-resident) |
|---|---|---|
| Kontrolle über Verfügbarkeit | ausländische Zulassungs-/Lizenzentscheidung | interne, geübte Reroute-Entscheidung |
| Datenpfad | verlässt die EU (Übertragungs-Folgenabschätzung) | bleibt im DACH/EU-Perimeter |
| Reaktion auf Access-Änderung | Neu-Validierung über Wochen, Daten können stranden | kontrollierter Reroute in Stunden, mit Audit-Trail |
| Compliance-Evidenz | schwer nachweisbar (fremde Jurisdiktion) | Resident-Nachweis, Logging, Freigaben |
| Vorwarnung | gering, kein Verhandlungssitz | hoch, weil Exit geprobt ist |
KI-Exit-Readiness als geübter, wiederholter Vorgang
Der entscheidende Unterschied zwischen einer einmaligen Migration und echter Resilienz ist Übung. „Exit" ist kein Notfallknopf, den man baut und dann vergisst; es ist eine operationale Eigenschaft, die verblasst, wenn sie nie geprobt wird. Eine Feuerprobe, die seit Jahren nicht lief, ist kein Schutz.
KI-Exit-Readiness bedeutet konkret: Ein Modellwechsel-Drill läuft regelmäßig – etwa quartalsweise – gegen eigene, versionierte Evaluierungen, sodass beim echten Wechsel keine qualitative Überraschung entsteht. Eigene Evaluierungen (Owned Evals) wandern nicht mit dem Anbieter; sie sind Artefakte des Unternehmens und beweisen, dass ein Ersatzmodell den produktiven Anforderungsnstandard hält. Modell-agnostisches Tooling hält Prompts, Werkzeuge und Datenflüsse frei von harten Modell-Annahmen. Human-Review-Governance-Gates sorgen dafür, dass ein Wechsel nicht still passiert: Eine benannte verantwortliche Person gibt frei, jede Änderung wird mit Begründung geloggt, und ein Audit-Trail belegt, welche Modellversion wann lief und wer korrigiert hat.
Das trifft sich mit dem, was einen DACH-Compliance-Verantwortlichen ohnehin umtreibt. Die EU-KI-Verordnung verlangt für hochriskante Fälle menschliche Aufsicht; NIS2 erwartet dokumentiertes Risikomanagement und Vorfallreaktion; die GDPR verlangt Nachvollziehbarkeit der Verarbeitung. Eine EU-residente Open-Weights-Schicht mit geübtem Wechsel und Human-Review-Gate ist keine Zusatzlast, sondern die Architektur, die diese Erwartungen operational erfüllt – als „Architektur für Compliance-Bereitschaft", nicht als Rechts- oder Zertifizierungsversprechen.
Ein illustrativer KMU-Fall: Vom Schock zum geübten Reroute
Ein illustrativer Fall zeigt, wie sich die Abhängigkeit auflöst. Derselbe 55-köpfige DACH-Beratungsbetrieb aus der Eröffnung – ohne dediziertes Plattformteam – entscheidet sich, den Kontrolpunkt zurückzuholen. Beteiligte Rollen: Maren, Geschäftsführerin und Risikoverantwortliche; Tobias, CTO der Ein-Personen-„Plattform"-Funktion; Sabine, IT-Ops-Verantwortliche für die Dokumenten- und Support-Werkzeuge; Yilmaz, Compliance-Beauftragter und Datenschutzbeauftragter.
Der Ablauf folgt dem Plan/Unfold/Resonate-Rhythmus. In der Plan-Phase wird der Exposure auditiert: Welche produktiven Workloads hängen an dem einen ausländischen Endpunkt? Welche Daten fließen dorthin? Wo liegt die höchste Sensitivität und das höchste Volumen? Das Ergebnis ist eine priorisierte Liste – der Dokumenten-Erfassungs- und der Support-Workload sind die Top-Kandidaten, weil sie sensibel, hochvolumig und wiederkehrend sind.
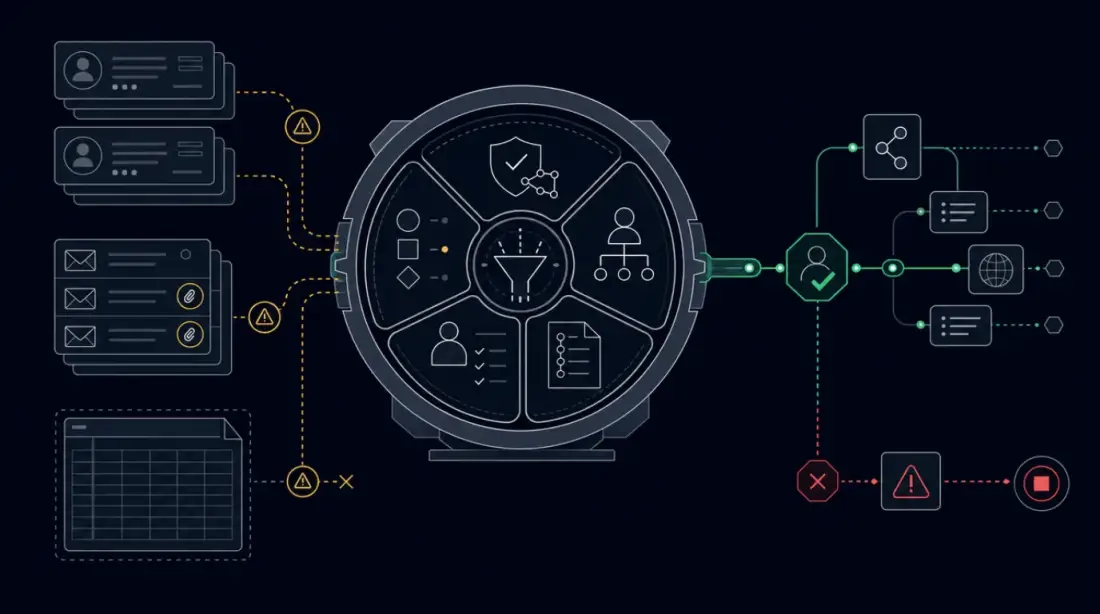
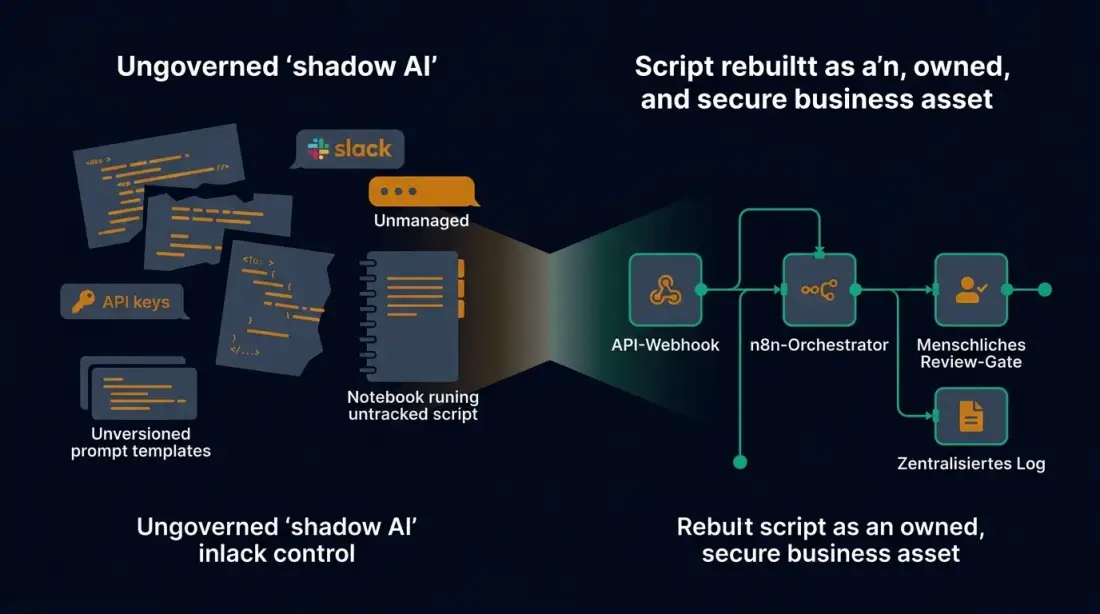
In der Unfold-Phase wird eine modell-agnostische Inference- und Orchestrierungsschicht installiert: EU-residente Open-Weights (DeepSeek-Klasse, öffentliche Checkpoints) für den regulierten Kern, orchestriert über n8n mit Mensch-in-der-Schleife-Freigaben. Die verbleibende, weniger sensible Last läuft weiter über die Abstraktionsschicht – aber jetzt austauschbar. Ein erster Modellwechsel-Drill wird geprobt: Tobias löst den Reroute aus, die eigenen Evaluierungen bestätigen die Qualität, Yilmaz gibt am Human-Review-Gate frei, der Audit-Trail protokolliert den Vorgang.
In der Resonate-Phase ist der Schock ein kontrollierter Vorgang. Sollte die ausländische Zugangsbedingung tatsächlich geändert werden, routet das KMU die portable Last in Stunden – nicht Wochen – auf den bereits erprobten EU-residenten Pfad um. Kundendaten stranden nicht, weil sie den DACH-Perimeter nie verlassen haben. Der Betrieb hat nun einen Resident-Nachweis, ein Logging und einen Ausstiegsschlüssel. Die times sind illustrativ („Stunden statt Wochen"), kein gemessener SLA – die Richtung der Verbesserung ist gut belegt, die exakte Zahl ist betriebsindividuell.
Die Planfold-Perspektive: Den Kontrolpunkt besitzen
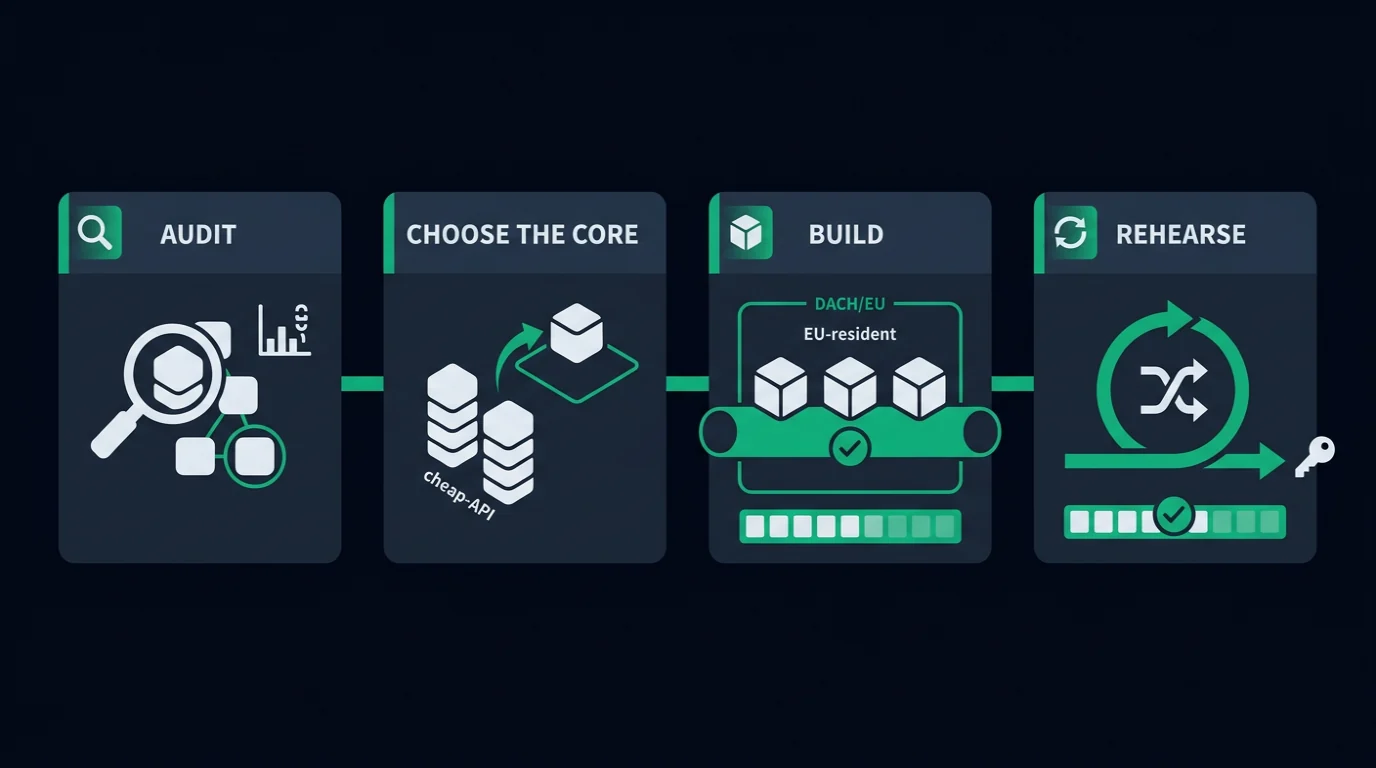
Planfold rahmt KI-Abhängigkeit als Infrastruktur plus Governance, nicht als Modellauswahl. Die Argumentationslinie folgt einem klaren Betriebsschema: Plan heißt, KI-Workloads, Datenflüsse, Sensitivitätsklassen und Resident-Anforderungen zu auditieren und Abhängigkeiten nach Risiko und Volumen zu bewerten. Unfold heißt, eine modell-agnostische Inference- und Orchestrierungsschicht mit EU-residenten Open-Weights für den regulierten Kern aufzubauen – Kubernetes-basiert, über n8n orchestriert, mit Mensch-in-der-Schleife-Freigaben und geloggten Entscheidungen. Resonate heißt, mit geübtem Modellwechsel, Resident-Nachweisen, Audit-Trail und Ausstiegsschlüssel zu operieren.
Die Behauptung ist betrieblich und nüchtern: Eine ausländische Zugangsentscheidung in einen internen, geprüften Reroute zu übersetzen, verlangt eine portable Inference-Schicht, EU-residentes Hosting und operationale Disziplin (Drills, Evaluierungen, Human Review). Planfold liefert diese Schicht – als natürliche Erweiterung bestehender Kubernetes-Operations-, DACH-Hosting- und n8n-basierter Automatisierung mit menschlicher Freigabe. Planfold verkauft kein Modell, erteilt keine Rechtsberatung, zertifiziert keine Compliance und führt keine Sicherheits-Audits durch. Regulatorische Themen werden als „Architektur für Compliance-Bereitschaft" behandelt. Die relevanten Planfold-Zertifizierungen bleiben CKA, CKAD und LFCS; weitergehende Fähigkeits- oder Compliance-Zertifikate werden nicht behauptet.
Ein begrenzter 90-Tage-Startplan macht das konkret. Woche 1–2: Audit. KI-Workloads und Datenflüsse kartieren, Abhängigkeiten nach Sensitivität und Volumen bewerten, Review-Rollen benennen. Woche 3–4: Kern wählen. Den sensiblen, hochvolumigen, wiederkehrenden Workload als ersten Kandidaten für EU-residente Selbst-Hostung festlegen. Woche 5–8: Aufbauen. Modelling-agnostische Inference-Schicht mit EU-residenten Open-Weights deployen, über n8n orchestrieren, mit harten Kostenobergrenzen, Resident-Check und Human-Review-Gate. Woche 9–12: Üben. Den ersten Modellwechsel-Drill laufen lassen, den Audit-Trail im laufenden Betrieb aufbauen und prüfen, ob der Pfad auf einen zweiten Workload skaliert.
Souveräne KI-Beschaffung ist kein Aufruf, KI zu meiden. Sie ist die Antwort auf eine einfache Frage: Wenn eine ausländische Jurisdiktion morgen Ihre Modellverfügbarkeit ändert – haben Sie einen geübten, geprüften Pfad oder einen ungeprobten Notfall? Wenn Letzteres zutrifft, ist das der erste Workload, den Planfold gemeinsam mit Ihnen auf eine kontrollierbare Schicht hebt.
Planen. Entfalten. Den Kontrolpunkt behalten.