Das KI-Agenten-Runbook: Wie KMU autonome Workflows unter Kontrolle halten
KI-Agenten werden schnell Teil des Betriebs. Dieser Leitfaden zeigt, wie KMU Aufgaben, Datenzugriff, Freigaben, Logs, Rollback und Verantwortung in ein leichtes Runbook bringen.
Inhalt
KI-Agenten werden schnell Teil des Betriebs. Dieser Leitfaden zeigt, wie KMU Aufgaben, Datenzugriff, Freigaben, Logs, Rollback und Verantwortung in ein leichtes Runbook bringen.
Artikel teilen
Der Moment, in dem der KI-Agent Teil des Betriebs wird
Der erste KI-Agent startet selten als offizielles Transformationsprojekt. Er beginnt als Erleichterung: Eine Mitarbeiterin lässt Kundenmails zusammenfassen, ein Gründer erzeugt Antwortentwürfe, Operations klassifiziert eingehende Anfragen, jemand verbindet einen LLM-Knoten mit einem n8n-Workflow. Am Anfang ist es nur Hilfe. Wenige Wochen später hängt tägliche Arbeit daran.
Genau an dieser Grenze ändert sich die Aufgabe. Ein Agent ist nicht mehr "nur Chat", wenn er CRM-Kontext liest, Kundenversprechen vorbereitet, Aufgaben erstellt, Dateien zusammenfasst oder Automationen anstößt. Dann wird er Teil Ihrer digitalen Firmenzentrale. Er braucht ein Betriebsmodell, bevor er wie ein normales Werkzeug behandelt wird.
Gartner prognostizierte 2025, dass task-spezifische KI-Agenten schnell in Enterprise-Anwendungen wandern. Eurostat meldete für 2025, dass 20,0 Prozent der EU-Unternehmen mit mindestens zehn Beschäftigten mindestens eine KI-Technologie nutzten. Das ist kein Beleg dafür, dass jedes KMU bereits autonome Agenten betreibt. Es zeigt aber: KI ist nicht mehr nur Experiment, und die ersten operativen Agenten werden dort entstehen, wo Arbeit ohnehin schon durch Tools fließt.
Die bessere Frage lautet deshalb nicht: "Sollen wir Agenten nutzen?" Die bessere Frage lautet: "Welcher Agent darf was lesen, vorschlagen, verändern, protokollieren, eskalieren und stoppen?" Genau dafür braucht ein kleines Unternehmen kein schweres Governance-Programm. Es braucht ein KI-Agenten-Runbook.
Der Preis autonomer Arbeit ohne Runbook
Ohne Runbook wirkt der Agent zuerst schneller, aber die Nacharbeit landet beim Team. Ein Antwortentwurf nutzt veraltete Serviceinformationen. Eine Zusammenfassung lässt eine Einschränkung weg. Ein CRM-Feld wird mit plausibel klingendem, aber falschem Kontext befüllt. Eine Aufgabe wird an die falsche Rolle geroutet. Jede einzelne Korrektur ist klein. Zusammen wird daraus ein unsichtbarer Betriebsaufwand.
Nehmen Sie ein Dienstleistungsunternehmen mit 25 Personen. Drei wiederkehrende AI-unterstützte Berührungspunkte entstehen: Anfrage-Triage, CRM-Notizen und Aufgabenrouting. Wenn jede Berührung nur fünf bis zehn Minuten Korrektur braucht und zusätzlich ein wöchentlicher Review entsteht, verliert die verantwortliche Person schnell mehrere Stunden pro Woche. Das ist kein Benchmark und keine ROI-Behauptung. Es ist ein vorsichtiges Planungsmodell, das zeigt, warum ungeklärte Agentenarbeit nicht kostenlos ist.
Zeitkosten: Agent Drift wird zur wöchentlichen Aufräumarbeit
Agent Drift entsteht, wenn der Agent aus unklaren Quellen arbeitet, unausgesprochene Regeln interpretiert oder frühere Ergebnisse als Kontext übernimmt, obwohl die Geschäftsregel inzwischen anders lautet. In kleinen Teams fällt das nicht als technischer Incident auf. Es erscheint als "kurz korrigieren", "noch einmal prüfen" oder "wer hat das eigentlich ausgelöst?".
Je näher der Agent an Kundendialog, Angebot, Support oder interner Priorisierung arbeitet, desto teurer wird diese stille Korrekturrunde. Nicht weil KI grundsätzlich unbrauchbar wäre, sondern weil Quelle, Aufgabe, Owner und Stoppweg nicht sichtbar sind. Der Agent beschleunigt dann nicht den Workflow. Er beschleunigt die Unklarheit.
Risikokosten: zu viel Handlungsspielraum ohne Grenze
Die technische Risikoseite ist ebenfalls praktisch, nicht abstrakt. Die OWASP Top 10 for LLM Applications 2025 nennen unter anderem Prompt Injection, sensible Informationspreisgabe und übermäßige Handlungsmacht. Für ein KMU heißt das: Ein Agent mit Werkzeugen und Zugangsdaten braucht Grenzen, nicht nur eine bessere System-Prompt.
Ein riskanter Agent hat zu breite Credentials, schreibt ohne Freigabe, speichert keinen Nachweis, ruft Werkzeuge ohne Owner auf oder lässt Reviewer nur noch durchklicken. Ein sicherer Agent ist nicht zwangsläufig langsam. Er ist enger gebaut: weniger Daten, klarer Zweck, passende Freigabe, nachvollziehbare Ausführung, definierter Rückweg.
Der Governancefehler: jeden Agenten gleich behandeln
Viele Unternehmen machen einen von zwei Fehlern. Entweder jeder Agent wird wie ein harmloser Textassistent behandelt. Dann fehlen Kontrollen, sobald er Werkzeuge, Daten oder Kundennähe bekommt. Oder jeder Agent wird wie ein hochriskantes System behandelt. Dann wird selbst eine interne Zusammenfassung mit so viel Prozess belastet, dass Teams wieder in private Workarounds ausweichen.
Gartner warnte am 26. Mai 2026, dass einheitliche Governance über alle Agenten hinweg scheitern kann. Die praktische Übersetzung für KMU: Kontrollieren Sie nicht den Begriff "KI-Agent". Kontrollieren Sie Autonomie, Datenzugriff, Handlungsspielraum und Vertrauensgrenze.
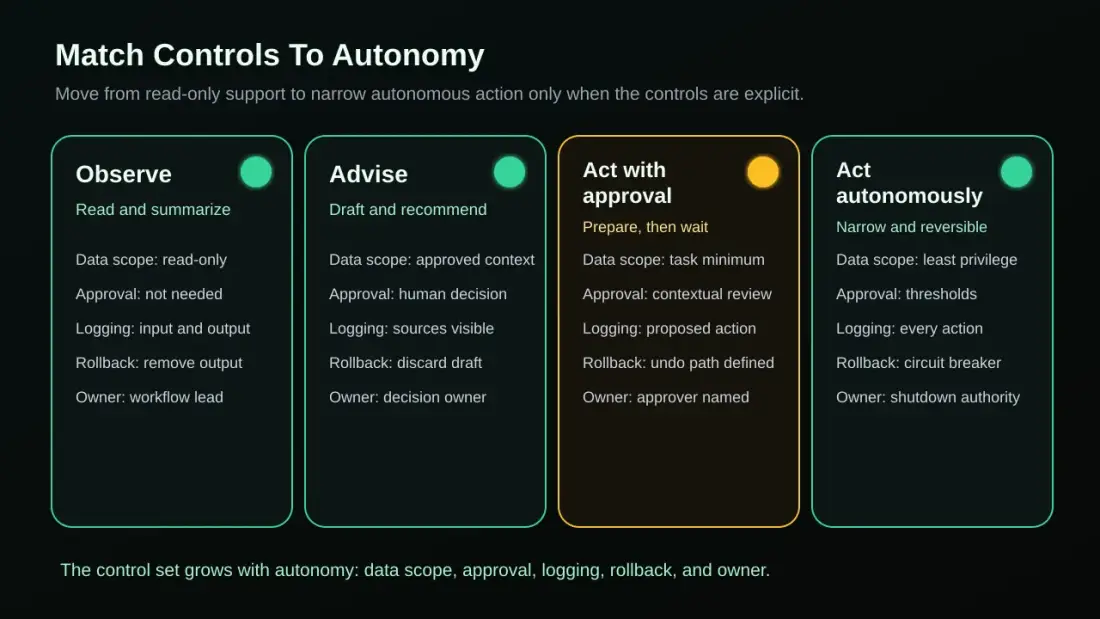
Das Runbook unterscheidet vier Betriebsarten. Ein beobachtender Agent liest und verdichtet. Ein beratender Agent schlägt vor, entscheidet aber nicht. Ein Agent mit Freigabe bereitet Aktionen vor, wartet aber auf einen Menschen. Ein autonomer Agent handelt nur in sehr engen, reversiblen und niedrig riskanten Bahnen.
Diese Unterscheidung nimmt Druck aus der Debatte. Sie müssen nicht jedes KI-Experiment verbieten. Sie müssen aber verhindern, dass ein kleiner Komfortagent unbemerkt zum Produktionsagenten wird.
Das KI-Agenten-Runbook
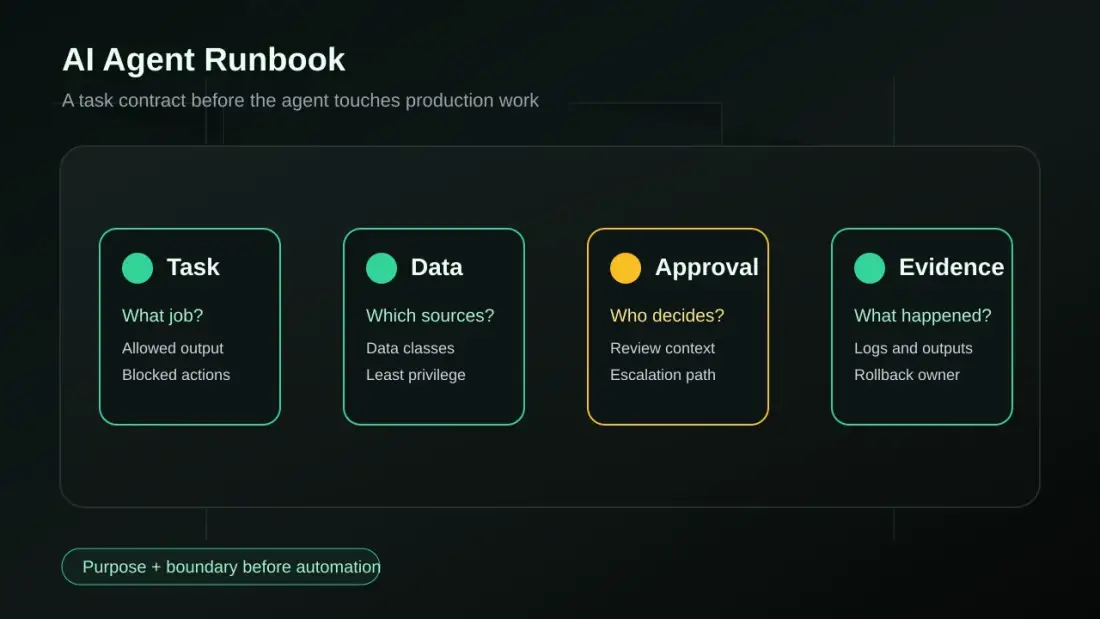
Ein Runbook ist kein Policy-Ordner. Es ist ein Betriebsdokument für einen konkreten Workflow. Es sagt, welche Aufgabe der Agent erfüllt, welche Systeme er berührt, welche Daten er lesen darf, welche Aktionen blockiert sind, wann ein Mensch entscheiden muss, wo der Nachweis liegt und wer den Agenten stoppen kann.
Der Unterschied zum Prompt ist wichtig. Ein Prompt beschreibt Verhalten. Ein Runbook beschreibt Betrieb. Prompts brauchen Quelle, Testfälle, Berechtigungen, Logs, Fallback und Owner. Sonst ist der Prompt nur eine freundliche Absichtserklärung.
Den Aufgabenvertrag zuerst definieren
Der Aufgabenvertrag ist die kleinste brauchbare Einheit. Er benennt Zweck, Inputquellen, erlaubte Outputs, blockierte Aktionen, Erfolgssignal und Verantwortliche. Für Anfrage-Triage könnte er lauten: Der Agent liest freigegebene Serviceinformationen und CRM-Kontext, klassifiziert Dringlichkeit, erstellt eine interne Zusammenfassung und schlägt eine Antwort vor. Er sendet nichts an Kunden und ändert keine Vertragsdaten ohne Freigabe.
Gute Aufgabenverträge sind eng. Sie erlauben dem Agenten genug Spielraum, um nützlich zu sein, aber nicht genug, um unbeobachtet Geschäftspolitik zu erfinden. Wenn Sie den Aufgabenvertrag nicht in wenigen Sätzen schreiben können, ist der Workflow noch nicht bereit für mehr Autonomie.
Kontrollen passend zur Autonomie wählen
Die Kontrollfrage beginnt mit der Betriebsart. Ein beobachtender Agent braucht andere Grenzen als ein Agent, der eine Kundenmail versenden oder ein CRM-Feld schreiben könnte. Wenn Sie beide gleich behandeln, entsteht entweder Bürokratie oder Risiko.
Beginnen Sie deshalb nicht mit einer langen Checkliste. Ordnen Sie den Agenten einer Autonomiestufe zu und definieren Sie dann Datenumfang, Freigabe, Logging, Rollback und Owner. Diese fünf Kontrollfelder reichen für viele erste KMU-Workflows aus, weil sie die wichtigsten Betriebslücken sichtbar machen.
| Betriebsart | Typischer Einsatz | Mindestkontrolle |
|---|---|---|
| Beobachten | Zusammenfassen, klassifizieren, Lücken markieren | begrenzte Datenquellen, Log, fachlicher Owner |
| Beraten | Entwurf, Empfehlung, Priorisierung | Mensch entscheidet, Quellen sichtbar, Output prüfbar |
| Mit Freigabe handeln | Ticket vorbereiten, CRM-Update vorschlagen, Antwortentwurf übergeben | kontextreiche Freigabe, Protokoll, Fehlerweg |
| Autonom handeln | eng begrenzte, reversible Routineaktion | Least Privilege, Schwellenwerte, Monitoring, Stoppknopf |
Owner, Log und Stoppknopf benennen
Jeder produktive Agent braucht einen fachlichen Owner, einen technischen Owner und einen Stoppweg. In kleinen Teams kann das dieselbe Person sein. Unsichtbar darf die Rolle nicht bleiben. Wenn ein Kunde eine falsche Antwort bekommt oder ein Workflow hängt, muss klar sein, wer prüft, stoppt und entscheidet.
Der Log ist dabei nicht nur ein technisches Detail. n8n kann zum Beispiel Executions sichtbar machen, Human-in-the-loop-Schritte unterstützen und Fehlerpfade über Error Trigger abbilden. Das ist keine automatische Audit- oder Compliance-Garantie. Es ist eine sinnvolle technische Grundlage, um Ausführung, Fehler und Reviews nicht nur aus Erinnerung zu rekonstruieren.
Praxisbeispiel: kontrollierte Anfrage-Triage
Ein DACH-Serviceunternehmen erhält täglich Anfragen über Website, E-Mail und Bestandskundenkanäle. Heute liest eine Mitarbeiterin jede Nachricht, sucht passende Serviceinformationen, prüft CRM-Kontext, schreibt eine erste Zusammenfassung und entscheidet, wer antwortet. Das ist wiederkehrend, aber nicht vollständig trivial.
Ein ungeführter Agent würde hier schnell zu viel tun: Kundenmail lesen, alte Website-Texte nutzen, Dringlichkeit einschätzen, Antwort formulieren und vielleicht direkt eine Aufgabe oder Mail erzeugen. Das klingt effizient, bis der Agent eine alte Leistungsbeschreibung verwendet, sensible CRM-Notizen einbezieht oder eine falsche Zusage vorbereitet.
Der kontrollierte Weg beginnt enger. Der Agent darf nur freigegebene Serviceinformationen und definierte CRM-Felder lesen. Er klassifiziert die Anfrage, markiert fehlende Informationen, erstellt eine interne Zusammenfassung, schlägt eine Antwort vor und routet den Fall an einen menschlichen Approver. Keine externe Antwort geht ohne Freigabe raus. CRM- oder Task-Updates laufen nur über eine genehmigte Automation. Quelle, Entwurf, Freigabe und finale Aktion werden protokolliert.
Dieses Beispiel ist illustrativ, kein veröffentlichter Kundenfall. Planfolds Proof zur n8n Operations Automation zeigt jedoch die passende Fähigkeitsebene: wiederkehrende Workflows, klare Übergaben, Monitoring und Fehlertransparenz in betreibbarer Automatisierung.
Wie Planfold Plan -> Unfold -> Resonate anwendet
Planfold behandelt AI Agent Governance als Betriebsfrage, nicht als Folienübung. Der erste Schritt ist nicht "welches Modell?", sondern "welcher Workflow, welche Daten, welche Autonomie und welcher Owner?". Dadurch bleibt der Agent Teil einer kontrollierten digitalen Maschine.
Plan heißt: Workflow, Datenklassen, Systeme, Rollen, Vertrauensgrenze, Freigaben und Risiko kartieren. Hier entsteht der Aufgabenvertrag. Außerdem wird entschieden, ob der Agent beobachtet, berät, mit Freigabe handelt oder vorerst gar nicht in Produktion gehört.
Unfold heißt: den ersten kontrollierten Workflow bauen. Dazu gehören begrenzte Berechtigungen, verwaltete Credentials, Tests, Freigabeschritte, Execution Logs, Fehlerpfade und ein manueller Fallback. Ein Agent wird erst dann produktionsnah, wenn diese Betriebsteile mitgebaut werden.
Resonate heißt: aus Betrieb lernen. Korrekturrate, Freigabedauer, fehlende Informationen, Fehlerpfade, Review-Müdigkeit und Teamvertrauen zeigen, ob der Agent enger, breiter oder gar nicht weiter automatisiert werden sollte. Hier wird das Runbook gepflegt, nicht vergessen.
Regulatorische Themen bleiben dabei vorsichtig einzuordnen. EU AI Act, DSGVO oder NIS2 können je nach Zweck, Branche, Daten und Rolle relevant werden. Dieser Artikel ist keine Rechtsberatung und kein Compliance-Check. Er beschreibt die operative Grundlage, die Gespräche mit Recht, Kunden, Versicherern oder Auditoren überhaupt erst belastbar macht: Zweck, Daten, Owner, Freigabe, Nachweis und Stoppweg.
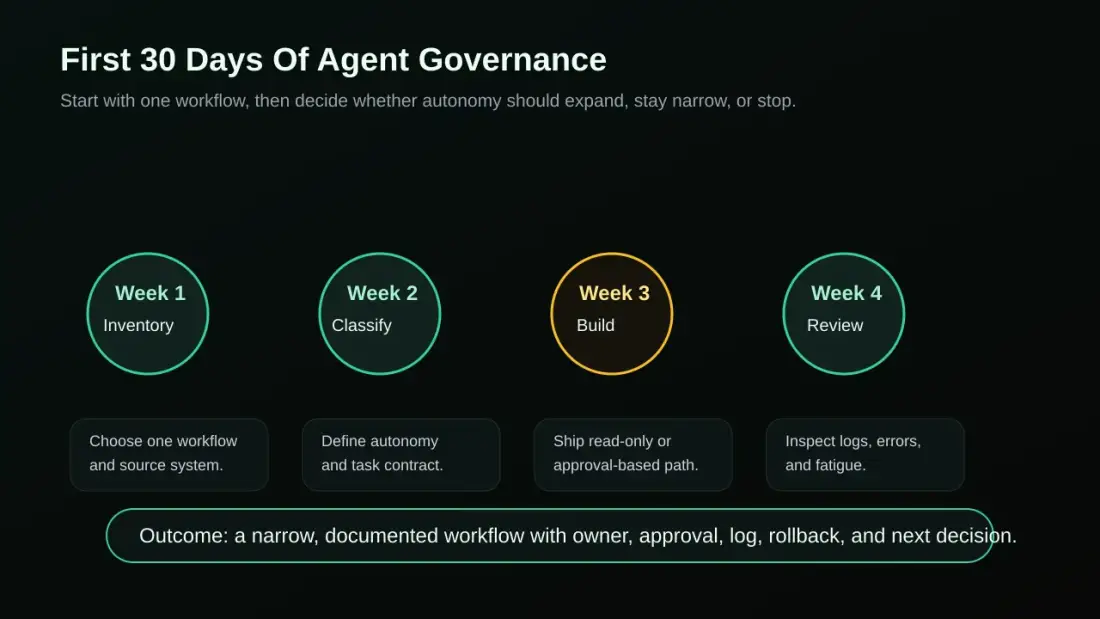
Die ersten 30 Tage Agent Governance
Sie brauchen kein Jahresprogramm, um aus dem Bauchgefühl herauszukommen. Wählen Sie einen KI-unterstützten Workflow, der bereits informell passiert oder jede Woche sichtbar Zeit kostet. Der Start sollte begrenzt genug sein, dass Fehler auffallen, und wichtig genug, dass ein besserer Ablauf zählt.
Woche 1: Kandidat und Quellen inventarisieren. Welche Aufgabe soll der Agent unterstützen? Welche Systeme liest er? Welche Datenklassen sind betroffen? Gibt es öffentliche, interne, Kunden-, Mitarbeiter-, Finanz- oder Vertragsdaten? Wo existiert bereits Shadow AI?
Woche 2: Autonomie und Aufgabenvertrag definieren. Entscheiden Sie, ob der Agent beobachten, beraten, mit Freigabe handeln oder autonom handeln darf. Schreiben Sie erlaubte Quellen, erlaubte Outputs, blockierte Aktionen, Owner, Freigaberegel und Erfolgssignal auf.
Woche 3: Read-only oder Approval-Workflow bauen. Starten Sie konservativ. Ein read-only Agent oder ein Agent mit Freigabe bringt bereits Entlastung, ohne dass Kundensichtbarkeit oder Systemänderungen unbeobachtet passieren. n8n, interne Tools oder andere Orchestrierung können hier sinnvoll sein, wenn Credentials und Logs sauber verwaltet werden.
Woche 4: Logs, Fehler und Freigabemüdigkeit prüfen. Schauen Sie nicht nur auf Geschwindigkeit. Prüfen Sie Korrekturrate, fehlenden Kontext, abgebrochene Ausführungen, Reviewer-Klickverhalten, Eskalationen und Teamvertrauen. Danach entscheiden Sie, ob die Autonomie steigt, gleich bleibt oder reduziert wird.
Der praktische nächste Schritt
Wenn Sie heute beginnen wollen, wählen Sie genau einen KI-unterstützten Ablauf. Nicht "KI im Vertrieb" und nicht "Agenten im Unternehmen". Wählen Sie eine konkrete Strecke: Anfrage-Triage, Angebotsvorbereitung, Support-Zusammenfassung, Meeting-to-Task oder interne Wissenssuche.
Schreiben Sie danach fünf Dinge auf: Aufgabe, Datenquellen, erlaubte Aktion, Freigabepunkt und Stoppweg. Wenn diese fünf Felder unklar sind, ist der Agent noch nicht bereit für Produktion. Wenn sie klar sind, kann Planfold daraus eine Roadmap und den ersten kontrollierten Workflow bauen.
Planen. Entfalten. Souverän bleiben.
Verwandte Artikel
Wenn ein fremder Staat Ihren KI-Zugang kontrolliert: Souveräne KI-Beschaffung als Risikoentscheidung für KMU
Die Ökonomie offener KI-Modelle: Wann sich Self-Hosting für KMU wirtschaftlich rechnet