

Weniger manuelle Arbeit durch pragmatische interne Automatisierung
Eine anonymisierte Umsetzungsgeschichte darüber, wie wiederkehrende operative Routinen durch strukturierte Workflows zwischen Ticketing, Monitoring, Onboarding, Identity, Passworterneuerung und Business-Datenübergabe entlastet wurden.
Vertraulichkeitshinweis
Diese Seite basiert auf realer Umsetzungserfahrung aus einem Arbeitgeberkontext. Organisationen, Systemnamen, Prozessgrenzen und operative Details wurden angepasst, um Vertraulichkeit zu wahren und das Umsetzungsmuster dennoch korrekt darzustellen.
Passende Service-Seiten
Automatisierung / Operations
Was dadurch möglich wurde
- Weniger repetitive manuelle Arbeit in wiederkehrenden internen Routinen
- Konsistentere Ausführung von Onboarding- und servicebezogenen Prozessen
- Klarere Übergabe zwischen technischen Systemen und geschäftlichen Prozessschritten
- Mehr Sichtbarkeit, wenn wiederkehrende Prozesslogik scheitert oder angepasst werden muss
Inhalt
- Kontext
- Herausforderung
- Ansatz
- Was sich wirklich durchautomatisieren lässt
- Was besser als strukturierter Folgeprozess behandelt wird
- Welche Systemgrenzen sorgfältig verbunden werden mussten
- Umsetzung
- Ticket-Workflows für systembezogene Fälle
- Monitoring-verknüpfte Automatisierung
- Onboarding über Identity-Systeme hinweg
- Sichere Passworterneuerung mit Keycloak
- Wiederkehrende Mail-zu-Business-Daten-Übergabe
- Sichtbarkeit und Fehlerbehandlung
- Ergebnis
- Für wen das relevant ist
- CTA
Das Problem war nicht fehlende Software, sondern zu viel Routinearbeit zwischen bestehenden Systemen
Ein wiederkehrendes Muster zeigte sich über interne Operations hinweg: Informationen bewegten sich zwischen Monitoring, Ticketing, Identity-Systemen, Mail und Business-Tools, doch viele Übergaben waren weiterhin manuell, inkonsistent oder in persönlichen Workarounds versteckt. Ziel der Umsetzung war eine verlässlichere Prozessschicht für genau diese Routinen.
Kontext
Diese Art von Arbeit tritt in Organisationen auf, die bereits genug Systeme haben, um operative Reibung zu erzeugen, aber noch nicht genug Struktur, damit sich die täglichen Routinen wirklich kontrolliert anfühlen.
Tickets werden per Hand erstellt, angereichert und weitergeleitet. Monitoring-Ereignisse müssen von jemandem interpretiert und an die richtigen Stellen weitergegeben werden. Onboarding hängt an einer Mischung aus Identity-Systemen, Checklisten und manueller Nacharbeit. Routine-Daten kommen per Mail herein und müssen trotzdem in SharePoint oder tabellennahe Workflows überführt werden. Auch Passworterneuerung oder Zugriffsschritte können über Tools wie Keycloak laufen, während der umgebende Prozess weiterhin manuelle Koordination braucht.
Keine dieser Aufgaben ist für sich genommen spektakulär. Zusammen erzeugen sie jedoch einen stetigen Aufmerksamkeitsverlust und machen Prozessqualität davon abhängig, wer gerade verfügbar ist und wie gut sich diese Person an die Schritte erinnert.
Herausforderung
Das Kernproblem war nicht nur, dass Aufgaben manuell ausgeführt wurden. Das eigentliche Problem lag an den Übergaben zwischen Systemen.
Genau dort werden interne Operations oft unaufgeräumt. Ein Tool kennt das Monitoring. Ein anderes verwaltet Tickets. Identität liegt woanders. Business-Teams arbeiten weiter mit Postfächern, SharePoint oder tabellenorientierten Workflows. Das Unternehmen akkumuliert viele kleine Übergaben, die einzeln leicht zu ignorieren und gemeinsam teuer zu tolerieren sind.
Zusätzlich musste ein Vertrauensproblem gelöst werden. Manuelle Routinen durch Automatisierung zu ersetzen hilft nur dann, wenn die entstehenden Workflows verständlich und verlässlich bleiben. Wenn am Ende lediglich ein Haufen loser Automationen ohne klares Verantwortungsmodell entsteht, tauscht das Unternehmen manuelle Arbeit gegen eine neue Form von Fragilität.
Ansatz
Die Arbeit wurde als Automatisierung wiederkehrender interner Operations- und Back-Office-Workflows über mehrere Systeme hinweg gerahmt.
Diese Einordnung war wichtig, weil sie die Umsetzung zusammenhält. Statt jede Automatisierung als Einzelidee zu behandeln, ging es darum, eine zuverlässigere Prozessschicht für repetitive interne Arbeit aufzubauen.
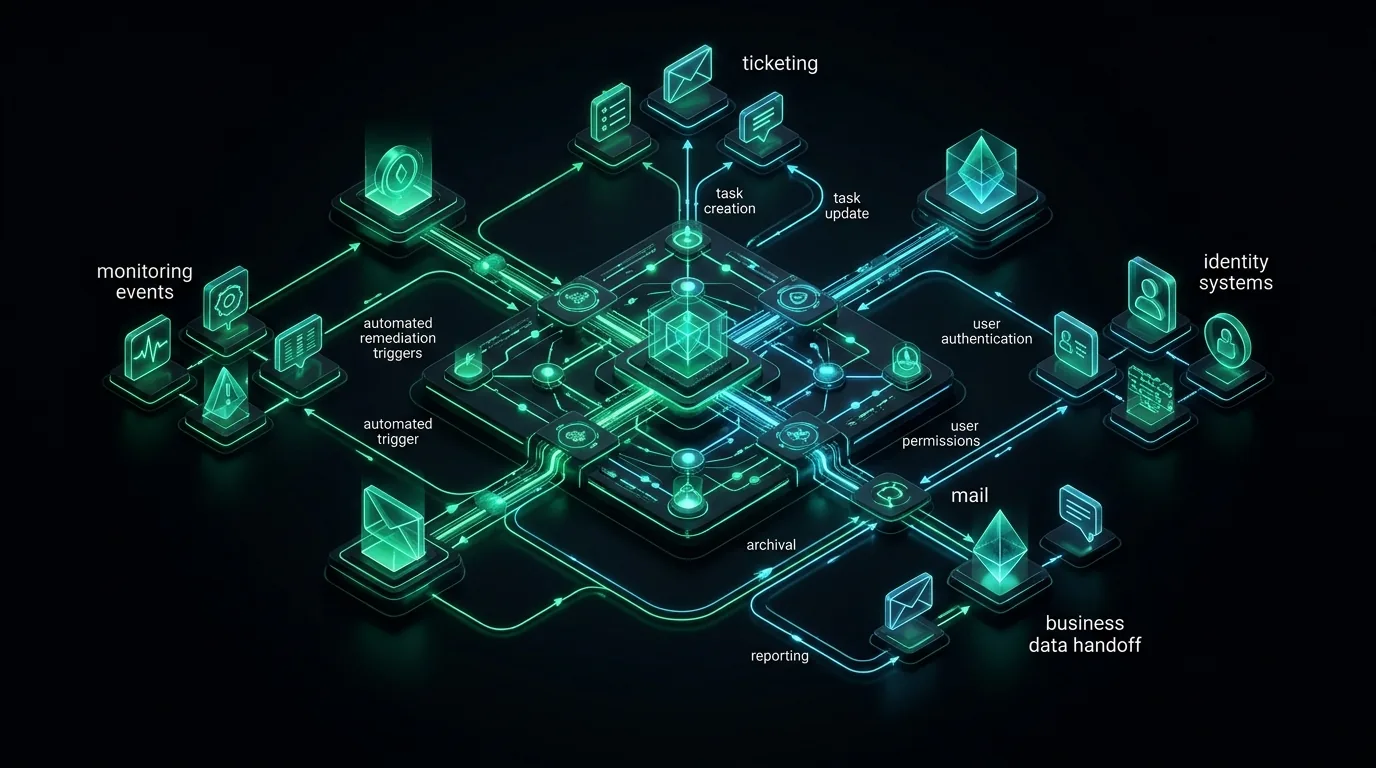
n8n diente dabei als Orchestrierungsschicht, war aber nicht die eigentliche Botschaft. Wichtiger waren die Entscheidungen darum herum:
Was sich wirklich durchautomatisieren lässt
Einige Routinen waren vorhersehbar genug, um klaren Regeln zu folgen und ohne ständige manuelle Begleitung zu laufen.
Was besser als strukturierter Folgeprozess behandelt wird
Andere Fälle eigneten sich eher für kontrollierte Übergaben. Ein Monitoring-Ereignis oder eine eingehende Nachricht konnte beispielsweise Ticket-Erstellung, Anreicherung oder Weiterleitung auslösen, ohne daraus eine blinde Vollautomatisierung zu machen.
Welche Systemgrenzen sorgfältig verbunden werden mussten
Identity-Systeme wie LDAP, Active Directory oder Keycloak bringen andere Annahmen mit als Business-nahe Ziele wie SharePoint oder tabellenbasierte Workflows. Diese Grenzen mussten explizit gemacht werden, statt sie in optimistischen Integrationsgrafiken zu verwischen.
Umsetzung
Mehrere wiederkehrende Workflow-Typen prägten die Delivery.
Ticket-Workflows für systembezogene Fälle
Ein Teil der Arbeit konzentrierte sich auf Ticket-Erstellung und Folgeprozesse rund um operative Ereignisse. Statt jeden wiederkehrenden Fall neu manuell einzuordnen, konnten Workflows relevante Informationen sammeln, das Ticket sinnvoll vorbereiten und den nächsten Schritt konsistenter auslösen.
Monitoring-verknüpfte Automatisierung
Monitoring wurde wertvoller, wenn es Prozesslogik auslösen konnte, statt darauf zu warten, dass jemand Informationen entdeckt, interpretiert und anderswo erneut eingibt. Es ging nicht darum, menschliche Bewertung vollständig zu ersetzen, sondern repetitive Koordinationsschritte rund um das Ereignis zu entfernen.
Onboarding über Identity-Systeme hinweg
Onboarding wirkt auf Folien oft simpel und in der Praxis schnell unordentlich. Wenn LDAP oder Active Directory beteiligt sind, müssen identity-abhängige Schritte in der richtigen Reihenfolge und mit dem richtigen Kontext passieren. Strukturierte Workflows machten diese Abfolge wiederholbarer.
Sichere Passworterneuerung mit Keycloak
Wo Passworterneuerung Keycloak berührte, ließ sich der umgebende Prozess kontrollierter gestalten, statt auf ad hoc Kommunikation und Einzelschritte zu setzen.
Wiederkehrende Mail-zu-Business-Daten-Übergabe
Ein weiteres Muster war die wiederkehrende Extraktion operativer oder geschäftlicher Daten aus Mails und deren Transfer in SharePoint oder Excel-nahe Workflows. Solche Aufgaben werden oft zu lange toleriert, weil jeder einzelne Transfer klein wirkt. In Summe sind sie genau die Art repetitiver Arbeit, die von einer klaren Workflow-Schicht profitiert.
Sichtbarkeit und Fehlerbehandlung
Die Umsetzung endete nicht bei "der Workflow läuft". Monitoring, Fehlerbehandlung und explizite Prozessstruktur waren wichtig, weil stille Fehler eine der schnellsten Arten sind, Vertrauen in Automatisierung zu verlieren.
Ergebnis
Das Ergebnis war keine erfundene Sofort-Transformation, sondern eine kontrolliertere Art, wiederkehrende interne Arbeit zu behandeln.
Repetitive Prozessschritte brauchten weniger manuelle Koordination. Interne Routinen wurden weniger von persönlicher Erinnerung abhängig. Onboarding- und servicebezogene Workflows liefen konsistenter. Monitoring-getriebene Ereignisse ließen sich strukturierter in Folgeaktionen überführen. Routinehafte Business-Datenübergaben wurden sauberer.
Genauso wichtig: Der Automatisierungsumfang ergab als ein Betriebsmodell mehr Sinn. Er fühlte sich nicht mehr wie eine Sammlung zufälliger Einzelautomatismen an.
Für wen das relevant ist
Diese Art von Arbeit ist für Organisationen relevant, die täglich operative Reibung spüren, daraus aber noch kein sauberes Automatisierungsprogramm gemacht haben.
Besonders sinnvoll ist sie dort, wo das Problem nicht ein riesiger End-to-End-Prozess ist, sondern viele kleinere wiederkehrende Routinen zwischen bestehenden Systemen. Genau dort entsteht oft der glaubwürdigste Nutzen durch pragmatische Automatisierung.
CTA
Wenn Ihr Team zu viel Zeit damit verbringt, Informationen zwischen Systemen zu verschieben, wiederkehrende interne Schritte manuell zu wiederholen oder fragmentierte Prozesslogik auszugleichen, ist PLANFOLDs Automatisierungsservice genau für diese Art von Arbeit gedacht.
Implementierungsdetails
- Ticket-Erstellung und Ticket-Handling für systembezogene Betriebsprozesse
- Monitoring-Signale als Auslöser für Folgeaktionen statt manueller Erstbearbeitung
- Onboarding-Workflows mit LDAP oder Active Directory
- Sichere Passworterneuerungs-Workflows mit Keycloak
- Wiederkehrende Mail-zu-SharePoint- oder tabellennahe Business-Datenübergaben
Warum das Vertrauen schaffen sollte
- Die Beispiele gehören zu einer sauberen Kategorie: wiederkehrende interne Operations- und Back-Office-Workflows
- Die Umsetzung verbindet technische Trigger mit geschäftsnahen Prozesszielen
- Der Fokus liegt auf Zuverlässigkeit und Wiederholbarkeit statt auf No-Code-Neuheit
Warum das geschäftlich relevant ist
Das ist die Art von Umsetzungsarbeit, für die PLANFOLD gebaut ist, wenn wiederkehrende interne Routinen ein Unternehmen spürbar verlangsamen. Der Wert liegt nicht in spektakulären Automatisierungsdemos, sondern in weniger repetitiver Arbeit, konsistenterer Prozessabwicklung und einer Automatisierungsschicht, der Menschen wirklich vertrauen können.
Weiterführend
Verwandte Projektbeispiele

Kontrollierte Kubernetes-Delivery über Entwicklung, Staging und Produktion
Eine anonymisierte Umsetzungsgeschichte darüber, wie mit GitLab CI, Nexus3, Helm, Kustomize und ArgoCD ein diszipliniertes Kubernetes-Delivery-Modell aufgebaut wurde, betrieben auf Rancher-verwalteten RKE2- und K3s-Clustern auf vSphere.
Kommerzieller Kontext
Käufer, die Kubernetes-Delivery-Modernisierung, GitOps-Betriebsmodelle oder gestufte Release-Kontrolle auf selbst verwalteter Infrastruktur bewerten
Vertrauenssignal
Zeigt praktische Erfahrung beim Entwurf kontrollierter Kubernetes-Delivery mit Artefakt-Governance, gestufter Promotion und pragmatischem Cluster-Betrieb

Infrastrukturbetrieb in gemischten Linux- und Windows-Umgebungen standardisieren
Eine anonymisierte Umsetzungsgeschichte darüber, wie wiederkehrende Administration auf Linux und Windows mit GitLab, GitLab CI, Ansible und Semaphore unter kontrollierte Betriebsführung gebracht wurde.
Kommerzieller Kontext
Käufer, die bewerten, wie man manuelle Systemadministration reduziert und den Betrieb gemischter Linux- und Windows-Infrastruktur standardisiert
Vertrauenssignal
Zeigt praktische Erfahrung darin, wiederkehrende Infrastrukturarbeit in ein Git-gesteuertes, weniger personenabhängiges Betriebsmodell zu überführen