
Blog
Einblicke in digitale Souveränität, Automatisierung und zuverlässige Infrastruktur.
Per RSS abonnierenProjektbeispiele
Sie suchen etwas näher an echter Umsetzung als einen klassischen Blogartikel?
Der Bereich Projektbeispiele zeigt anonymisierte Umsetzungen in kompakter Form: klare Struktur, konkrete Technologieentscheidungen und geschäftlich relevante Ergebnisse ohne Portfolio-Theater.
Frist statt Firewall: Was CADA und der NIS2-Auditstichtag für den Mittelstand bedeuten
Die neue EU-Cloud-Souveränitätsrichtlinie CADA und der NIS2-Auditstichtag zwingen DACH-KMU, ihre Cloud-Anbieter zu klassifizieren und Nachweise betreibbar zu machen. Dieser Leitfaden zeigt, wie der Stichtag zum Betriebsmodell wird.
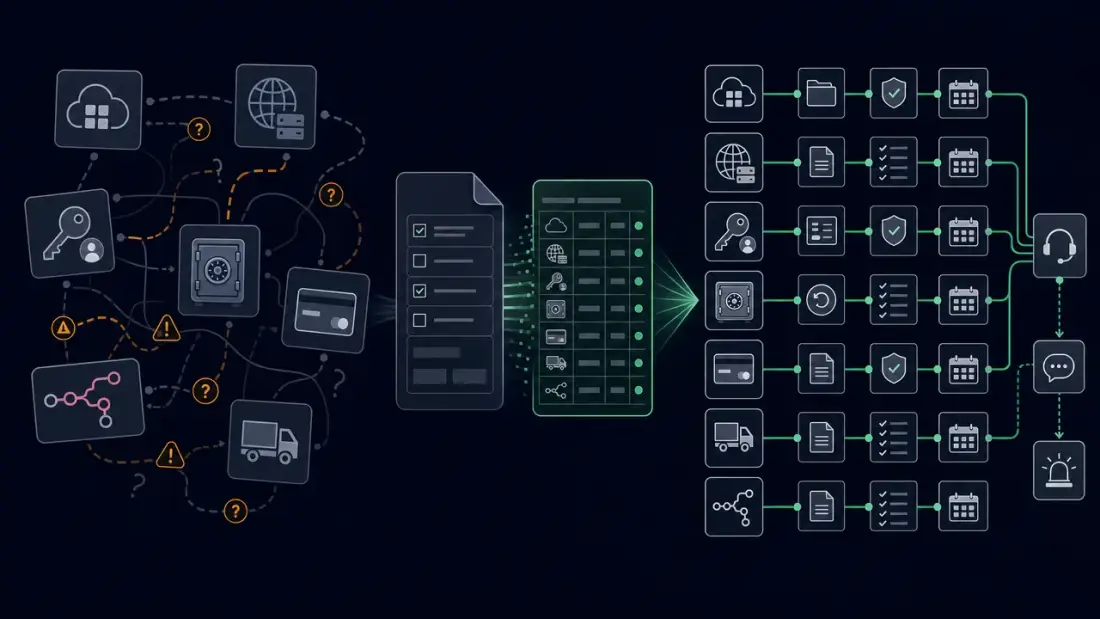
NIS2 und die Lieferkette: Warum die Sicherheit Ihrer Anbieter jetzt Ihr Risiko ist
NIS2 macht Lieferantenrisiko für viele KMU zuerst als Betriebsfrage spürbar: Wer verarbeitet Daten, wer hat Admin-Zugriff, wer meldet Vorfälle, und welche Nachweise liegen vor? Dieser Leitfaden zeigt, wie ein schlanker Vendor-Risk-Workflow entsteht.
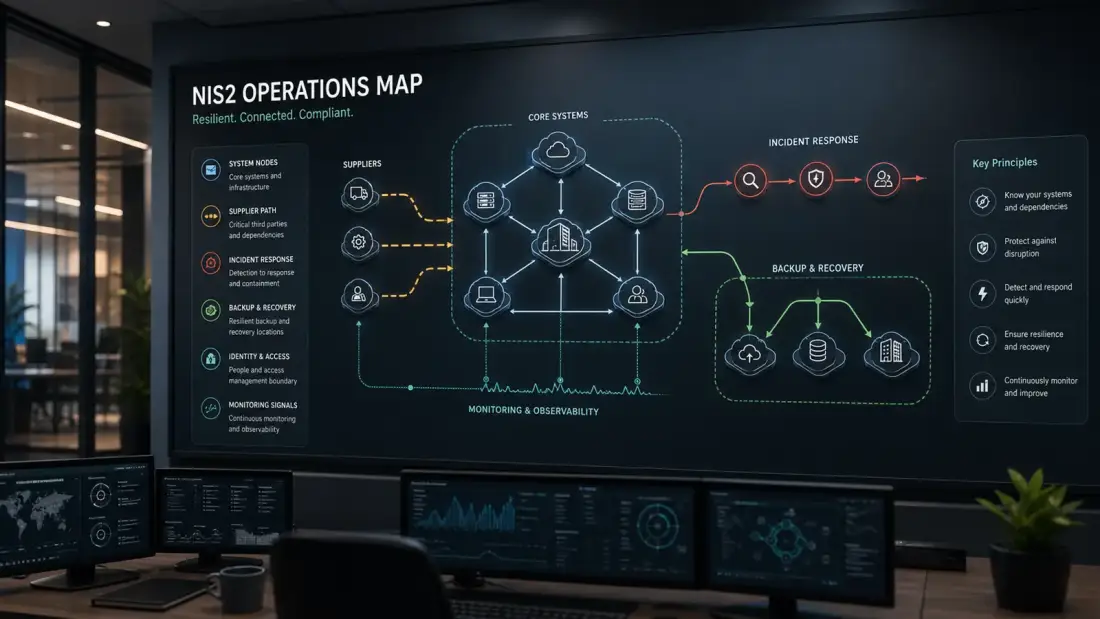
NIS2-Readiness: Warum Cybersecurity jetzt ein Betriebsmodell braucht
NIS2 wird für viele KMU nicht zuerst als Gesetzestext spürbar, sondern als Kundenfrage, Lieferantenprüfung oder Incident-Druck. Dieser Leitfaden zeigt, welche Betriebsgrundlage jetzt zählt: Asset-Inventar, Zuständigkeiten, Runbooks, Lieferantenkontrolle und Nachweise.
Backup-Angst: Warum ein Backup noch kein Wiederherstellungsplan ist
Viele Unternehmen wiegen sich in Sicherheit, weil sie "Backups" haben. Doch ein ungetestetes Backup ist nur eine Hoffnung. Erfahren Sie, wie Sie Backup-Angst in Wiederherstellungs-Gewissheit verwandeln.
Fünf Neunen: Was 99,999% Verfügbarkeit wirklich kostet
Die Versprechen von 99,999% Verfügbarkeit klingen überzeugend, nur 5 Minuten Ausfall pro Jahr. Aber was erfordert es wirklich? Und wichtiger noch: Brauchen Sie es?