EU-KI-Verordnung 2026: Warum Compliance Infrastruktur braucht, nicht nur Papier
Der EU AI Act wird für KMU praktisch, sobald KI-Systeme sichtbar, prüfbar und dokumentierbar sein müssen. Was Betreiber jetzt aufbauen sollten: KI-Inventar, Logging, Aufsichtspfade und Runbooks.
Inhalt
Der EU AI Act wird für KMU praktisch, sobald KI-Systeme sichtbar, prüfbar und dokumentierbar sein müssen. Was Betreiber jetzt aufbauen sollten: KI-Inventar, Logging, Aufsichtspfade und Runbooks.
Artikel teilen
Der August-Moment, auf den viele Unternehmen nicht vorbereitet sind
Stellen Sie sich ein mittelständisches Logistikunternehmen mit 42 Mitarbeitenden in München vor. Geschäftsführerin Clara betreibt seit zwei Jahren eine digitale Kundenservice-Strategie. Ihr Team bearbeitet rund 180 Kundenanfragen pro Tag. Tom Krause, der IT-Leiter, verwaltet die Systeme. Sarah Meier in der Disposition nutzt eine KI-gestützte Routenplanung. Im Vertrieb erstellt ein KI-Assistent Angebotsentwürfe, die ein Mitarbeiter freigibt. Ein Chatbot beantwortet erste Kundenfragen. Eine KI-Funktion im CRM klassifiziert Leads. Und ein internes Dokumenten-Retrieval-System unterstützt die Buchhaltung.
Im Juli 2026 kommt ein Audit-Fragebogen eines größeren Auftraggebers. Eine Frage lautet: "Bitte dokumentieren Sie alle eingesetzten KI-Systeme, ihren Zweck, die menschliche Aufsicht, die Protokollierung und den Umgang mit Vorfällen."
Clara leitet die Frage an Tom weiter. Tom kennt den Helpdesk-Chatbot, aber nicht die CRM-KI, die der Vertrieb selbst aktiviert hat. Sarah weiß, dass die Routenplanung KI nutzt, kann aber nicht sagen, welche Kundendaten an den Anbieter fließen. Finance sieht Rechnungen für fünf verschiedene KI-Tools, aber keine Risikoklassen. Niemand hat ein vollständiges KI-Inventar. Das Unternehmen nutzt täglich sechs KI-gestützte Systeme, kann die Nutzung aber nicht erklären.
Genau hier wird der EU AI Act für KMU praktisch. Der Stichtag ist nicht der Moment, in dem man hektisch Compliance "macht". Er ist der Moment, in dem sichtbar wird, ob ein Unternehmen seine KI-Systeme bereits dokumentiert, überwacht und betreibt.
Die Schlagzeilen klingen oft größer, als der erste Schritt für KMU tatsächlich ist. Die meisten kleinen und mittleren Unternehmen sind keine Anbieter von KI-Modellen. Sie sind Betreiber: Sie setzen KI-gestützte Werkzeuge in eigenen Geschäftsprozessen ein. Das macht die Aufgabe nicht trivial, aber deutlich konkreter. Sie müssen nicht die Modelle von OpenAI, Anthropic oder Google prüfen. Sie müssen wissen, welche KI-Systeme Sie betreiben, wofür sie genutzt werden, wer sie beaufsichtigt und welche Spuren sie hinterlassen.
Die Bitkom-Studie "Künstliche Intelligenz in Deutschland 2026" zeigt, dass 41 Prozent der Unternehmen hierzulande KI aktiv nutzen — mehr als eine Verdopplung gegenüber 17 Prozent im Jahr 2024. Gleichzeitig nennen 53 Prozent rechtliche Unsicherheit als größtes Hindernis. Für diese Mittelständler wird die Verordnung praktisch, sobald Kunden oder Behörden Nachweise verlangen.
Der Zeitplan verlangt Präzision. Artikel 4 zur KI-Kompetenz gilt bereits seit dem 2. Februar 2025. Transparenzpflichten nach Artikel 50 werden ab dem 2. August 2026 relevant; nach der politischen Einigung zum Digital Omnibus vom 7. Mai 2026 sollen bestimmte Anbieterpflichten zur Kennzeichnung synthetischer Inhalte auf den 2. Dezember 2026 verschoben werden. Die vollständigen Hochrisiko-Pflichten für Annex-III-Systeme sollen nach derselben Einigung auf den 2. Dezember 2027 verschoben werden. Diese Einigung muss vor Veröffentlichung final gegen den verabschiedeten Text geprüft werden.
Für Entscheider ist die Konsequenz trotzdem klar: Die Verlängerung ist kein Grund zu warten. Sie ist Zeit, um eine schlanke, belastbare Compliance-Infrastruktur aufzubauen.
Warum Compliance mit Architektur beginnt, nicht mit Papier
Viele Unternehmen behandeln Regulierung zuerst als Dokumentenfrage. Es soll eine Richtlinie geben, eine Schulung, vielleicht eine Excel-Liste. Das ist verständlich, reicht aber nicht. Man kann kein KI-System dokumentieren, das im Betrieb keine Spuren hinterlässt. Man kann keine menschliche Aufsicht nachweisen, wenn der Prozess nie festgelegt hat, wer wann eingreift. Man kann keinen Vorfall melden, wenn niemand erkennt, dass ein KI-spezifischer Vorfall passiert ist.
Die EU-KI-Verordnung zwingt deshalb zu einer Architekturfrage: Wie sieht ein Betriebssystem für KI aus, das Inventar, Datenflüsse, Risikoeinstufung, Logging, Aufsicht und Vorfälle sichtbar macht?
Für Betreiber von Hochrisiko-KI-Systemen ist Artikel 26 der zentrale Bezugspunkt. Er verlangt unter anderem, dass Systeme nach Anbieteranweisungen genutzt werden, dass natürliche Personen mit Kompetenz, Training und Autorität für die Aufsicht benannt werden, dass automatisch erzeugte Logs für mindestens sechs Monate aufbewahrt werden und dass schwerwiegende Vorfälle an den Anbieter gemeldet werden. Beschäftigte müssen informiert werden, wenn KI-Systeme eingesetzt werden, die sie betreffen.
Wichtig ist die Korrektur: Diese Betreiberpflichten stehen in Artikel 26, nicht in Artikel 29. Artikel 29 behandelt Verfahren rund um Konformitätsbewertungsstellen. Wer als KMU über eigene KI-Governance schreibt, sollte hier sauber bleiben, weil falsche Artikelverweise später genau die Unsicherheit erzeugen, die Compliance eigentlich reduzieren soll.
Die praktische Lücke ist selten "wir kennen das Gesetz nicht". Die Lücke ist: Wir können nicht beweisen, was wir im Alltag tun. Es gibt kein Systemregister. Es gibt keine Klassifizierungsbegründung. Die Aufsicht steht als Abteilung im Organigramm, aber nicht als benannte Person im Prozess. Logs existieren vielleicht irgendwo beim Tool-Anbieter, aber nicht unter eigener Kontrolle. Der Incident-Response-Plan ist für Cybersecurity geschrieben, aber nicht für diskriminierende, falsche oder gefährliche KI-Ausgaben.
Die IAPP-Analyse zu Deployer-Evidence-Gaps nennt fünf typische Lücken, die KMU übersehen: kein KI-Systemregister, keine schriftliche Klassifizierungsbegründung, Aufsicht nur auf Abteilungsebene statt als benannte Person, Log-Retention ohne konkreten KI-Bezug und ein generischer Incident-Response statt eines KI-spezifischen Eskalationspfads.
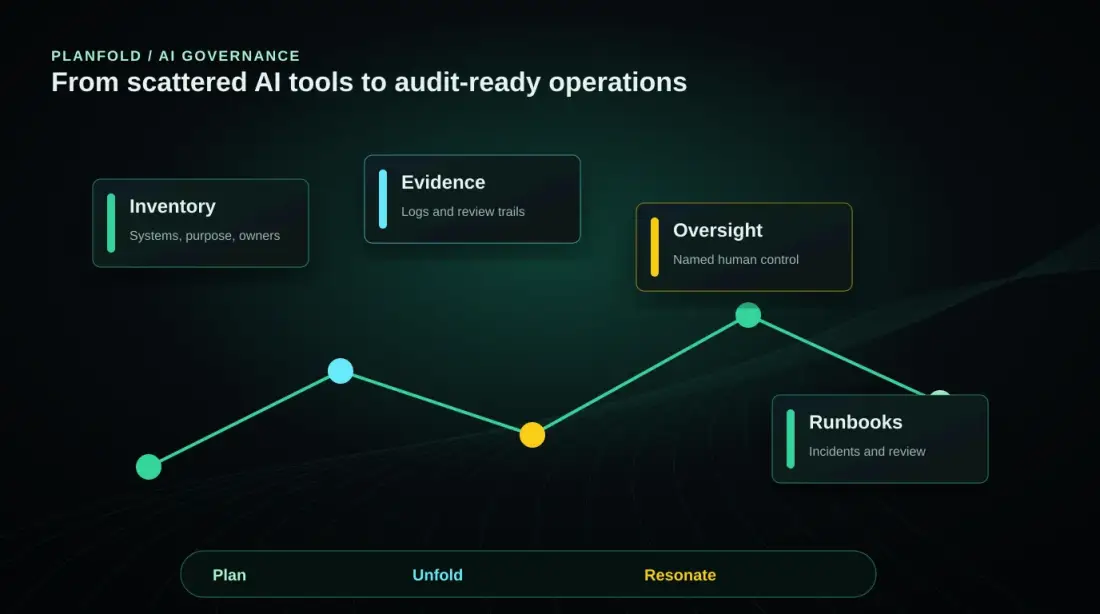
Genau hier wird Planfolds Perspektive relevant: Planen heißt, die KI-Oberfläche zu kartieren. Entfalten heißt, Logging, Runbooks und Aufsicht in echte Workflows einzubauen. Resonanz heißt, Evidenz regelmäßig zu prüfen, statt nur gute Absichten zu dokumentieren.
Die echten Kosten der Infrastruktur-Lücke
Die teuerste KI-Compliance-Arbeit entsteht nicht beim ersten Aufbau. Sie entsteht beim Nachbauen unter Druck. Wenn ein Kunde, ein Partner oder eine Behörde fragt, welche KI-Systeme Sie betreiben, beginnt ohne Register eine Detektivarbeit über Rechnungen, SaaS-Accounts, API-Keys, Browser-Extensions, CRM-Funktionen und private Testzugänge.
Ein realistisches Bild: Ein Unternehmen versucht, ein KI-Inventar für eine Ausschreibung zu rekonstruieren. Finance liefert eine SaaS-Liste. IT findet API-Keys. Marketing meldet ein Content-Tool. HR nutzt eine KI-Funktion zur Vorauswahl von Bewerbungen. Operations hat eine Automatisierung mit einem LLM-Knoten. Nach mehreren Tagen ist die Liste immer noch unsicher, weil niemand weiß, welche Tools produktiv genutzt wurden und welche nur als Test existieren.
Diese Tage sind ein illustratives Szenario, keine belastbare Statistik. Der Punkt ist operativ: Ein gepflegtes Register beantwortet solche Fragen in Minuten. Ein nachträglich rekonstruiertes Register erzeugt Unsicherheit genau dann, wenn Vertrauen gefragt ist.
Die finanziellen Risiken sind sichtbar, aber nicht das ganze Problem. Die EU-KI-Verordnung sieht hohe Bußgeldrahmen vor: bis zu 35 Millionen Euro oder 7 Prozent des weltweiten Jahresumsatzes bei verbotenen Praktiken, bis zu 15 Millionen Euro oder 3 Prozent bei bestimmten Verstößen gegen Hochrisiko-Pflichten und bis zu 7,5 Millionen Euro oder 1 Prozent bei falschen Angaben. Für KMU und kleine Mid-Caps gelten nach dem Digital-Omnibus-Ansatz verhältnismäßige Erleichterungen und niedrigere Obergrenzen.
Für viele DACH-Unternehmen ist der frühere Druck aber kommerziell. Größere Auftraggeber fragen KI-Governance in Lieferantenfragebögen ab. NIS2 bringt seit Dezember 2025 in Deutschland für betroffene Unternehmen ohnehin mehr Druck auf Incident Reporting, Risikomanagement und Lieferkettenkontrolle. KI-Governance, NIS2-Operationalisierung und Datenhoheit können auf derselben Infrastruktur liegen: Register, Zuständigkeiten, Logs, Runbooks und überprüfbare Nachweise.
Die Compliance-Infrastrukturkarte
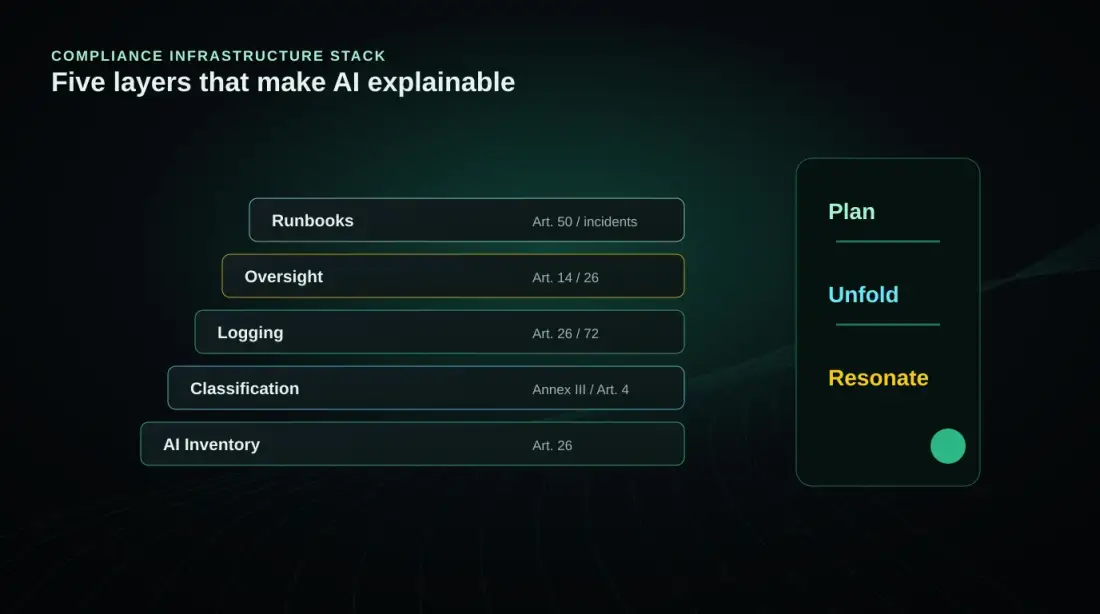
Eine belastbare KI-Compliance-Schicht muss nicht als schweres GRC-System starten. Für KMU reicht oft ein klarer Stack aus fünf Schichten, der in die digitale Firmenzentrale eingebettet wird. Wichtig ist, dass jede Schicht eine betriebliche Funktion erfüllt und nicht nur als Dokument existiert.
Die Karte unten zeigt das Mindestmodell: unten das Inventar, darüber Klassifizierung und Ownership, dann Logging, dann menschliche Aufsicht, oben Vorfallswege und laufende Review-Routinen. Auf der rechten Seite liegt Planfolds Arbeitsweise: Plan für Inventar und Klassifizierung, Unfold für Logging und Aufsicht, Resonate für Vorfälle, Reviews und Verbesserungen.
KI-Inventar: Wissen, was Sie betreiben
Das KI-Inventar ist keine Toolliste aus dem Einkauf. Es ist ein lebendes Register: Systemname, Anbieter, Version oder Tarif, Zweck, Geschäftsprozess, berührte Daten, Risikoeinstufung, Begründung, Anbieter-Nachweis, verantwortliche Person, Logging-Status, Aufsichtspfad und letztes Review-Datum.
Starten Sie pragmatisch mit Rechnungen und API-Keys. Alles, wofür Sie zahlen, was eine KI-Funktion enthält oder was über einen Schlüssel mit einem KI-Anbieter verbunden ist, gehört auf die Kandidatenliste. Danach prüfen Sie, ob es produktiv genutzt wird, welche Daten es verarbeitet und ob es in einen relevanten Entscheidungsprozess eingreift.
Die Cloud-Security-Alliance-Analyse zu Hochrisiko-KI-Systemen zeigt anhand von 106 untersuchten Enterprise-KI-Systemen, dass 18 Prozent eindeutig unter Annex III fallen, aber 40 Prozent eine unklare Klassifizierung haben. Genau diese Unsicherheit macht ein dokumentiertes Register so wichtig: Die Entscheidung "hochrisiko oder nicht" muss nachvollziehbar sein.
Logging und Observability: Nachweise statt Erinnerung
Artikel 26 verlangt für Hochrisiko-Systeme, dass Betreiber automatisch erzeugte Logs mindestens sechs Monate aufbewahren, sofern keine längeren Regeln gelten. Für nicht hochriskante Systeme ist Logging trotzdem eine sinnvolle Betriebsdisziplin, sobald KI Entscheidungen vorbereitet, Kundendaten verarbeitet oder öffentlich sichtbare Inhalte erzeugt.
Praktisch kann das unterschiedlich aussehen. Ein n8n-Workflow mit KI-Knoten kann Prompt, Antwort, Fehlerzustand und nachgelagerte Aktion in der Ausführungshistorie zeigen. Eine eigene API kann KI-Aufrufe über ein Logging-Gateway führen. Eine Datenbank kann Audit-Tabellen für KI-gestützte Entscheidungen führen. Entscheidend ist nicht das Tool, sondern die Abrufbarkeit: Können Sie für einen konkreten Prozess zeigen, was in den letzten sechs Monaten passiert ist?
Aufsicht und Override: Verantwortliche müssen benannt sein
"Ein Mensch kann immer eingreifen" ist kein Aufsichtskonzept. Für Betreiber zählt, wer konkret zuständig ist, welche Kompetenz und Autorität diese Person hat, wann eine Prüfung ausgelöst wird, wie ein KI-Ergebnis gestoppt oder überschrieben werden kann und wie diese Entscheidung festgehalten wird.
Ein gutes Runbook pro KI-Prozess beantwortet sechs Fragen: Welches System ist betroffen? Wer ist die benannte Aufsichtsperson? Was ist ein auffälliges Ergebnis? Wer darf pausieren oder überschreiben? Wo wird die Entscheidung dokumentiert? Was passiert, wenn die benannte Person nicht verfügbar ist?
Vom verstreuten Toolmix zur betreibbaren KI-Schicht
Vor der Governance sieht KI-Nutzung in vielen Unternehmen ähnlich aus. Marketing nutzt ein Content-Tool. Vertrieb aktiviert eine KI-Funktion im CRM. HR testet eine Screening-Funktion. Operations baut eine kleine Automatisierung mit einem LLM-Knoten. Jeder Schritt wirkt lokal vernünftig. Zusammen entsteht Schatten-KI: Datenflüsse, Zuständigkeiten und Risiken sind verteilt.
In diesem Zustand kann das Unternehmen auf einfache Fragen nicht zuverlässig antworten: Welche KI-Systeme verarbeiten personenbezogene Daten? Welche helfen bei Entscheidungen über Menschen? Wer beaufsichtigt die Ausgabe? Welche Anbieterbedingungen gelten? Was passiert, wenn ein Ergebnis diskriminierend, falsch oder öffentlich irreführend ist?
Nach der Governance sieht der Betrieb anders aus. Jedes KI-System steht im Register. Jede Klassifizierung hat eine Begründung. Konsequente Prozesse haben Logs. Aufsichtspfade sind benannt. Vorfälle laufen in ein Runbook. Neue KI-Tools werden nicht verboten, sondern in denselben Betriebsrahmen aufgenommen.
Der Unterschied ist nicht Bürokratie. Der Unterschied ist Geschwindigkeit unter Prüfungsdruck. Wenn ein Auftraggeber fragt, ob ein KI-Tool personenbezogene Daten verarbeitet, muss niemand drei Abteilungen befragen. Wenn ein KI-Workflow ausfällt, ist der Owner sichtbar. Wenn ein neues Tool vorgeschlagen wird, wird es nicht nach Bauchgefühl bewertet, sondern anhand derselben Kriterien: Zweck, Daten, Risiko, Logging, Aufsicht, Ausstiegspfad.
Wie Planfold KI-Compliance-Infrastruktur aufbaut
Planfold behandelt KI-Compliance nicht als isoliertes Rechtsprojekt. Die bessere Frage lautet: Welche digitale Maschine braucht Ihr Unternehmen, damit KI nützlich, nachvollziehbar und betreibbar wird?
Diese Maschine baut Planfold auf Kubernetes-Plattformen mit DACH-Hosting auf. Unser Team trägt CKA- und CKAD-Zertifizierungen und betreibt n8n-Automatisierungen für Logging-Checks, Register-Pflege und Review-Routinen. Die Governance-Schicht läuft damit auf derselben souveränen Infrastruktur, die auch andere Geschäftsprozesse trägt — nicht als separates Compliance-Portal, sondern als Teil der digitalen Firmenzentrale.
Plan bedeutet: KI-Oberfläche kartieren. Welche Systeme sind im Einsatz? Welche Geschäftsprozesse berühren sie? Welche Daten fließen? Welche Anwendungen fallen unter Artikel-50-Transparenz? Welche könnten Annex-III-relevant sein? Welche Systeme sind wahrscheinlich niedriges Risiko, brauchen aber trotzdem Logging, weil sie kundensichtbar oder entscheidungsnah sind?
Unfold bedeutet: die Governance-Schicht bauen. Ein erstes Register, ein Protokollpfad, ein Oversight-Runbook, ein Incident-Pfad. Nicht als separates Compliance-Portal, sondern als Teil Ihrer digitalen Firmenzentrale: in Workflows, Dokumentation, Rollen, Datenbanken und Automatisierung.
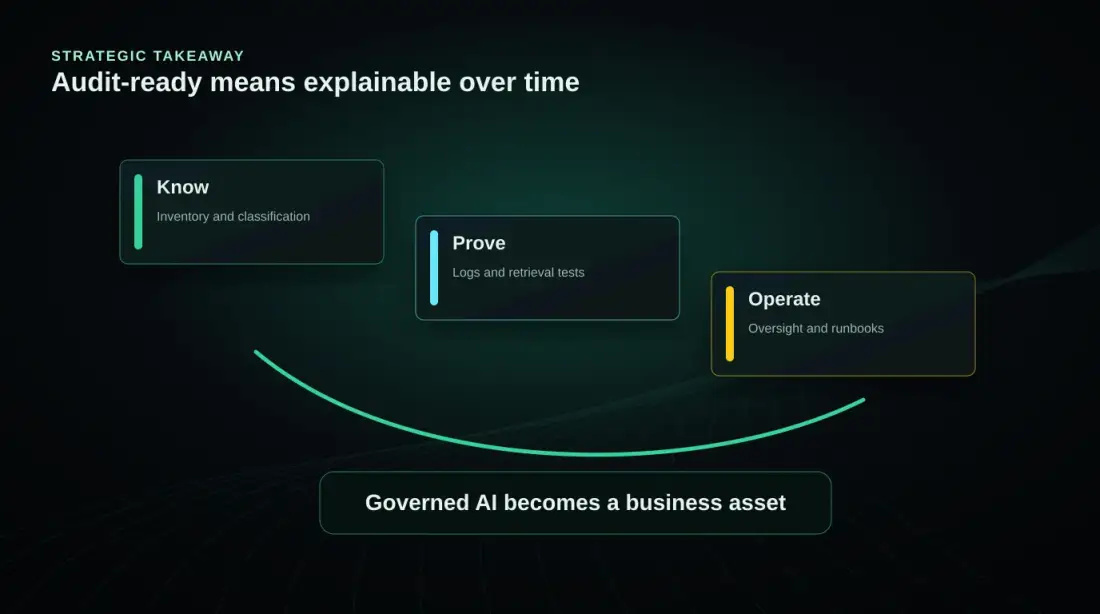
Resonate bedeutet: Evidenz pflegen. Monatliche Registerprüfung. Quartalsweiser Log-Retrieval-Test. Review von KI-spezifischen Vorfällen. Anpassung der Klassifizierung, wenn sich ein System ändert. Diese Routinen wirken unspektakulär, aber sie verhindern, dass Compliance nach sechs Monaten wieder zu Erinnerung und Vermutung wird.
Ein praktischer Startpunkt für KMU
Wenn Sie nicht wissen, wo Sie beginnen sollen, wählen Sie einen KI-Prozess, der Kundendaten berührt oder ein relevantes Ergebnis vorbereitet. Nicht den spektakulärsten Use Case. Denjenigen, bei dem Transparenz, Aufsicht und Fehlerwege wirklich zählen.
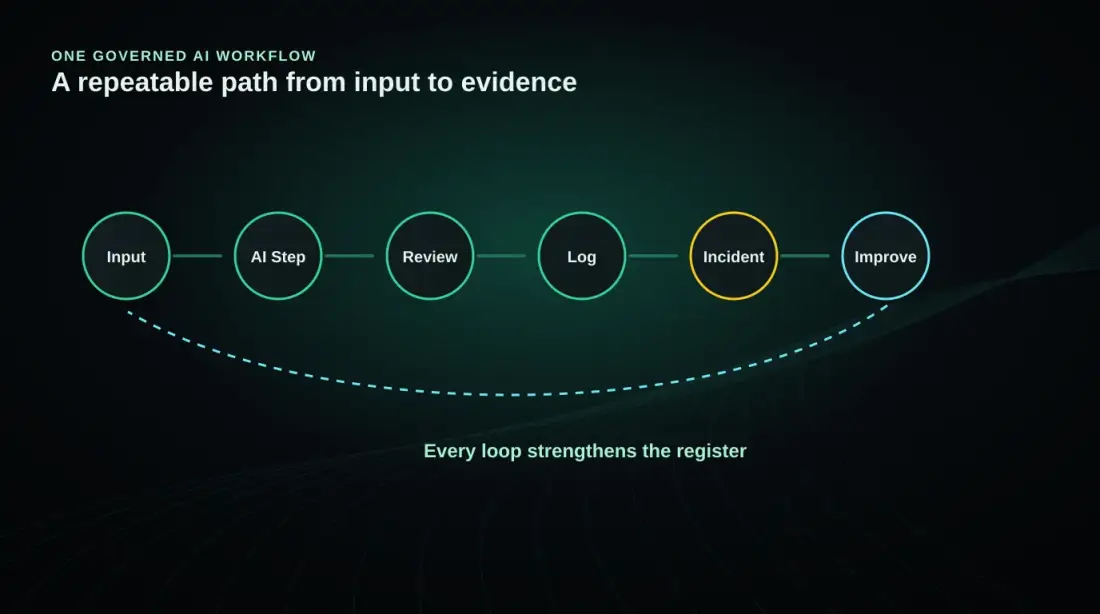
Blocken Sie zwei Stunden. Schreiben Sie den Prozess als einfache Kette auf: Eingang, KI-Schritt, Ausgabe, menschliche Prüfung, Aktion, Log, möglicher Vorfall. Dann ergänzen Sie für jeden Schritt: Datenquelle, Verantwortlicher, System, Nachweis, Fallback.
Das Ergebnis muss nicht perfekt sein. Es muss wiederholbar sein. Ein sauber dokumentierter KI-Workflow mit Logging, Aufsicht und Runbook ist ein besserer Start als eine 40-seitige Richtlinie, die im Betrieb niemand nutzt.
Danach übertragen Sie das Muster auf den nächsten Prozess. CRM-KI. Support-Chatbot. Dokumentenautomatisierung. Interne Wissenssuche. Routenoptimierung. Nicht alles gleichzeitig, sondern Schicht für Schicht.
Das Ergebnis: Ein Unternehmen, das seine KI erklären kann
Der EU AI Act ist für die meisten KMU kein Grund, KI zu stoppen. Er ist ein Grund, KI erwachsener zu betreiben. Die Unternehmen, die 2026 ein Inventar, eine Logging-Schicht, klare Aufsichtspfade und Vorfallsrunbooks aufbauen, werden 2027 weniger hektisch reagieren. Sie können Kundenfragen schneller beantworten, neue KI-Werkzeuge sauberer bewerten und interne Verantwortung klarer verteilen.
Das ist auch die bessere Souveränitätsposition. Sie behalten den Ausstiegsschlüssel, weil Ihre KI-Nutzung nicht in einem undurchsichtigen Toolmix verschwindet. Sie können Anbieter wechseln, Prozesse erklären und Nachweise ziehen, ohne jedes Mal neu zu rekonstruieren, wie die digitale Maschine funktioniert.
Planfolds Sorglospaket heißt in diesem Kontext nicht: Wir versprechen rechtliche Compliance. Es heißt: Wir helfen, die operative Grundlage zu bauen und zu betreiben, auf der Compliance prüfbar werden kann. Planen. Entfalten. Souverän bleiben.
Verwandte Artikel
Vom Migrations-Laufband herunter: Wie KMU die Kosten erzwungener Anbieter-Migrationen stoppen
Plattform-Eigentum für KMU: Ein Playbook vom gemieteten Silo zur eigenen, tragfähigen Infrastruktur