Die Integrationsfalle: Wie Ihr SaaS-Stack zur Belastung wurde
Brüchige SaaS-Integrationen machen Teams langsam und Systeme anfällig. Erkennen Sie die Kosten und planen Sie einen stabileren Weg.
Inhalt
Brüchige SaaS-Integrationen machen Teams langsam und Systeme anfällig. Erkennen Sie die Kosten und planen Sie einen stabileren Weg.
Artikel teilen
Die Überraschung am Montagmorgen
Es ist 8 Uhr am Montagmorgen. Ihr Operations-Team stellt fest, dass die Kundenbestellungen vom Wochenende nicht in das Warenwirtschaftssystem übertragen wurden. Die Bestellungen von drei Tagen hängen irgendwo in einer Warteschlange – unsichtbar für die Kollegen, die sie abwickeln müssen.
Ihr erster Instinkt: das Warenwirtschaftssystem prüfen. Es läuft einwandfrei. Die E-Commerce-Plattform? Auch in Ordnung. Das CRM? Keine Probleme.
Dann erinnert sich jemand: Es gibt einen Zapier-Workflow, der die E-Commerce-Plattform mit dem Warenwirtschaftssystem verbindet. Er läuft im Hintergrund. Niemand hat ihn seit acht Monaten angefasst. Der vorherige Operations-Manager hat ihn erstellt, bevor er im Januar das Unternehmen verließ.
Sie prüfen Zapier. Der Workflow zeigt ein rotes Fehlersymbol. Das Authentifizierungs-Token ist am Samstagabend abgelaufen. Seit 36 Stunden ist der Workflow unterbrochen.
Das ist die Integrationsfalle. Kein dramatischer Systemabsturz, sondern ein schleichender Fehler, der in den Lücken zwischen Ihren Tools passiert. Die Verbindungen, die die Arbeit eigentlich erleichtern sollten, sind zu unsichtbaren Abhängigkeiten geworden, die ohne Vorwarnung brechen.
Was die Integrationsfalle tatsächlich ist
Die meisten Unternehmen haben nicht die Absicht, fragile Integrationsgeflechte zu bauen. Sie wollen spezifische Probleme lösen.
Der Vertrieb brauchte ein CRM, also wurde Salesforce eingeführt. Das Marketing benötigte E-Mail-Automatisierung, also kam HubSpot dazu. Die Finanzabteilung wollte eine bessere Berichterstattung und hat NetSuite angebunden. Jedes Tool löste ein reales Problem. Jede Integration fühlte sich wie ein kleiner Sieg an.
Aber Integrationen potenzieren sich. Aus einer Verbindung werden drei. Aus drei werden zwölf. Aus zwölf werden fünfzig. Irgendwo auf diesem Weg haben Sie eine kritische Schwelle überschritten: Der Wartungsaufwand, um das gesamte Konstrukt am Laufen zu halten, übersteigt nun den Wert, den die Verbindungen eigentlich schaffen sollen.
Die Integrationsfalle verläuft in drei Stufen:
Stufe 1: Die Euphorie. Jede neue Integration fühlt sich wie echter Fortschritt an. Daten fließen automatisch, manuelle Arbeit verschwindet. Das Team feiert die Effizienzgewinne.
Stufe 2: Die Komplexitätsgrenze. Sie haben zwanzig Integrationen laufen. Einige wurden von Beratern gebaut, die weitergezogen sind. Einige wurden von Mitarbeitern erstellt, die gegangen sind. Niemand hat eine vollständige Übersicht. Wenn etwas bricht, entdecken Sie die Integration erst, weil sie aufgehört hat zu funktionieren.
Stufe 3: Die Krise. Ein kritischer Workflow bricht in Ihrer geschäftigsten Saison zusammen. Die Person, die ihn gebaut hat, ist weg. Die Dokumentation existiert nicht. Sie verbringen drei Tage mit der Fehlersuche, statt Kunden zu bedienen.
Die meisten Unternehmen befinden sich irgendwo zwischen Stufe 2 und Stufe 3. Sie wissen es nur noch nicht.
Das unkontrollierte Wachstum in Zahlen
Hier ist das Ausmaß, von dem wir sprechen.
Laut BetterClouds 2025 State of SaaS Trends betreibt das durchschnittliche Unternehmen nun 106 SaaS-Anwendungen. Das ist zwar ein leichter Rückgang gegenüber den 112 Anwendungen aus dem Vorjahr, doch die Konsolidierung verlangsamt sich: Die Rate sank von 14 % jährlich auf nur noch 5 %.
Jede dieser 106 Apps kann potenziell mit Dutzenden anderen verbunden werden. Ein mittelständisches Unternehmen kommt so schnell auf 50 bis 200 aktive Integrationen. Einige werden von der IT verwaltet – die meisten jedoch nicht.
Die IT-Teams sind durch dieses Wachstum bis zur Belastungsgrenze gefordert. BetterCloud berichtet, dass das Verhältnis von IT-Mitarbeitern zu Angestellten auf 1:108 gestiegen ist. Eine einzige IT-Fachkraft unterstützt damit 108 Mitarbeiter. Der Bericht hebt zudem hervor, dass manuelle Routinearbeiten die IT-Teams von strategisch wichtigen Projekten abhalten.
Währenddessen nimmt die Schatten-IT massiv zu. Gartners CISO-Research prognostiziert, dass bis 2027 75 % der Mitarbeiter Technologie außerhalb der Sichtweite der IT erwerben, modifizieren oder selbst erstellen werden (gegenüber 41 % im Jahr 2022). Diese nicht autorisierten Tools schaffen Integrationen, von denen die IT nichts weiß – bis sie irgendwann brechen.
Fünf Integrations-Anti-Patterns
Nicht alle Integrationsprobleme sehen gleich aus. Hier sind die fünf häufigsten Fehlermuster:
1. Das Punkt-zu-Punkt-Geflecht
Ihre E-Commerce-Plattform verbindet sich direkt mit Ihrem CRM. Ihr CRM direkt mit der Buchhaltung. Diese wiederum mit der Lagerverwaltung, die dann wieder zurück zur E-Commerce-Plattform führt.
Sie haben ein unübersichtliches Geflecht gebaut. Ändern Sie ein einziges Tool, brechen gleich mehrere Verbindungen. Es gibt keinen zentralen Hub und keine Dokumentation. Diese „Spaghetti-Integration“ ist langfristig nicht wartbar.
2. Die Zombie-Integration
Sie läuft und verarbeitet Daten, aber niemand fühlt sich dafür verantwortlich. Die Person, die sie gebaut hat, ist vor Jahren gegangen. Die Dokumentation? Vielleicht eine alte Postman-Sammlung auf einem ausrangierten Laptop. Die Integration funktioniert – bis sie es nicht mehr tut. Und dann weiß niemand, wie sie zu reparieren ist.
3. Die Schatten-Integration
Ein Marketing-Manager wollte Webinar-Registrierungen mit dem CRM synchronisieren. Die IT schätzte den Aufwand auf sechs Wochen. Also hat er in zwanzig Minuten selbst einen Zapier-Workflow erstellt. Die IT weiß nichts davon. Verlässt der Mitarbeiter das Unternehmen, läuft der Workflow mit seinen Zugangsdaten weiter – bis sein Account deaktiviert wird und der Datenfluss plötzlich versiegt.
4. Die überprivilegierte Verbindung
Integrationen verwenden oft API-Schlüssel mit vollen Administrator-Rechten, weil das einfacher war, als granulare Berechtigungen einzurichten. Wenn dieser Schlüssel durchsickert, hat ein Angreifer vollen Zugriff auf Ihre Systeme. Laut dem State of SaaS Security Report 2025 der Cloud Security Alliance haben 56 % der Unternehmen Bedenken wegen überprivilegierter API-Zugriffe. 46 % haben zudem Schwierigkeiten, nicht-menschliche Identitäten wie Service-Konten zu überwachen.
5. Die brüchige Brücke
Der Integration fehlt jegliche Fehlerbehandlung, Überwachung oder Retry-Logik. Fällt die Ziel-API kurzzeitig aus, versagt die Integration stillschweigend. Ändert sich ein Datenformat, bricht alles ohne Warnung zusammen. Sie entdecken das Problem erst Wochen später, wenn nachgeschaltete Systeme falsche Daten anzeigen.

| Anti-Pattern | Warnsignal | Geschäftsauswirkung |
|---|---|---|
| Punkt-zu-Punkt-Geflecht | Änderung eines Tools bricht mehrere Workflows | Hoher Wartungsaufwand, kaskadierende Fehler |
| Zombie-Integration | „Ich glaube, das hat Kollege X damals gebaut“ | Wissensverlust, hohes Ausfallrisiko |
| Schatten-Integration | Unbekannte Integrationen werden erst bei Vorfällen entdeckt | Sicherheitslücken, DSGVO-Verstöße |
| Überprivilegierte Verbindung | Admin-API-Keys in ungesicherten Dokumenten | Daten-Exposition, hohes Sicherheitsrisiko |
| Brüchige Brücke | Stille Fehler, schleichende Datenkorruption | Fehlentscheidungen durch falsche Daten |
Das versteckte Kostenmodell
Lassen Sie uns betrachten, was diese Instabilität tatsächlich kostet.
Das Szenario: Ein mittelständisches Dienstleistungsunternehmen mit 80 Mitarbeitern. Sie haben „nur 12 kritische Integrationen“, die Ihre Kernsysteme verbinden. Klingt überschaubar, oder? Die folgenden Zahlen sind ein exemplarisches Planungsmodell zur Veranschaulichung.
Die Realität:
IT-Ressourcen: Ihr zweiköpfiges IT-Team verbringt 40 % seiner Zeit mit der Fehlersuche und Wartung von Integrationen. Das entspricht 0,8 Vollzeitstellen (Vollzeitäquivalente) zu je 70.000 € pro Jahr. Jährliche Kosten: 56.000 €.
Ausfallzeiten: Pro Jahr kommt es zu drei größeren Integrationsausfällen, die den Betrieb für mindestens einen Arbeitstag unterbrechen. Verlorene abrechenbare Stunden: ca. 12.000 € pro Vorfall. Jährliche Kosten: 36.000 €.
Incident Response: Ein sicherheitsrelevanter Integrationsvorfall, der externe Forensik erfordert. Durchschnittliche Kosten für KMU: 15.000 €.
Compliance-Lücken: Sie können für ein SOC-2-Audit kein vollständiges Datenfluss-Diagramm erstellen. Der Auditor findet drei nicht überwachte Integrationen, die Kundendaten verschieben. Die Folgekosten für Behebung und erweiterten Audit-Scope: 8.000 €.
Opportunitätskosten: Da das IT-Team 40 % der Zeit mit „Feuerlöschen“ verbringt, bleiben strategische Projekte liegen. Ein Automatisierungsprojekt, das 20 Stunden pro Woche einsparen würde, verweilt im Backlog. Entgangener Wert: 25.000 € jährlich.
Gesamtkosten pro Jahr: 140.000 €
Das sind keine Lizenzgebühren, sondern eine „Komplexitätssteuer“, die Sie für brüchige Integrationen zahlen. Und Sie sind nicht allein: BetterCloud berichtet, dass 40 % der Unternehmen Verlängerungsfristen immer noch manuell in Kalendern oder Tabellen verwalten.
Die Fehlerkaskade
Kleine Integrationsfehler bleiben selten klein. Sie lösen oft Kettenreaktionen aus.
Beispiel: Die API-Abkündigung
Ihr CRM-Anbieter stellt einen API-Endpunkt ein. Die entsprechende Warn-E-Mail ging an den externen Berater, der die Integration vor Jahren gebaut hat. Dieser ist längst nicht mehr für Sie tätig. Die E-Mail wurde nie gelesen.
Drei Monate später wird der alte Endpunkt abgeschaltet. Die Integration zwischen CRM und Buchhaltung bricht. Verkaufsdaten fließen nicht mehr in die Finanzabteilung. Der Monatsabschluss verzögert sich massiv, da das Finance-Team drei Monate an Daten manuell rekonstruieren muss. Das Audit wird verschoben, die Präsentation der Quartalszahlen vor dem Vorstand ebenfalls.
Ein einziger abgeschalteter Endpunkt führt zu einem sechsstelligen Schaden.
Beispiel: Das abgelaufene Authentifizierungs-Token
Ein OAuth-Token läuft über das Wochenende ab. Die Synchronisation zwischen Projektmanagement-Tool und Zeiterfassung stoppt. Montagmorgen buchen Berater ihre Zeit auf Projekte, die im Abrechnungssystem noch nicht existieren. Rechnungen können nicht erstellt werden. Der Cashflow verzögert sich.
Niemand bemerkt es bis zum nächsten Abrechnungszyklus. Erst dann fällt auf, dass zwei Wochen an Zeiteinträgen fehlen und mühsam manuell nacherfasst werden müssen.
Beispiel: Das Ratenbegrenzungs-Problem (Rate Limiting)
Ihr Skript zur Bestandssynchronisation erreicht während einer Hochlastphase (z. B. Black Friday) das API-Limit des Anbieters. Die Synchronisation stoppt ohne Warnung. Im Onlineshop werden Produkte als verfügbar angezeigt, die im Lager bereits ausverkauft sind. Kunden bestellen Ware, die Sie nicht liefern können. Die Folge: explodierende Support-Anfragen und ein massiver Reputationsschaden.
Alles nur, weil das Integrations-Skript über keine intelligente Backoff-Logik verfügt.
Integrations-Architektur: Wie es richtig aussieht
Die Fehler, die wir besprochen haben, sind nicht unvermeidlich. Es sind Architekturprobleme – und diese lassen sich durch bessere Konzepte lösen.
Hier ist der Unterschied zwischen der klassischen Integrationsfalle und einer zukunftssicheren Architektur:
Das Punkt-zu-Punkt-Anti-Pattern
Die meisten Integrationsfallen beginnen hier:
Punkt-zu-Punkt-Geflecht (Die Falle)
├── CRM → Buchhaltung (direkter API-Aufruf)
├── CRM → Marketing (direkter API-Aufruf)
├── E-Commerce → CRM (direkter API-Aufruf)
├── E-Commerce → Lagerverwaltung (direkter API-Aufruf)
├── Lagerverwaltung → Buchhaltung (direkter API-Aufruf)
├── Support → CRM (direkter API-Aufruf)
└── ... und Dutzende weitere direkte Verbindungen
Die Probleme:
- Systemänderungen führen zu kaskadierenden Fehlern.
- Fehlende zentrale Sichtbarkeit und Kontrolle.
- Jede Verbindung benötigt eigene Authentifizierung und Fehlerbehandlung.
- Das Wissen ist in den Köpfen derer isoliert, die die jeweilige Verbindung gebaut haben.
Das Hub-and-Spoke-Muster
Eine moderne Architektur verlagert die Komplexität in einen zentralen Hub:
Hub-and-Spoke-Integration (iPaaS-Pattern)
├── Integrationsplattform (Der Hub)
│   ├── Authentifizierungs-Management (OAuth, API-Keys)
│   ├── Rate Limiting und Throttling
│   ├── Fehlerbehandlung und Retry-Logik
│   ├── Dead-Letter-Queues für fehlgeschlagene Nachrichten
│   ├── Monitoring und Observability
│   └── Transformationsschicht (Daten-Mapping)
├── Spokes (Ihre Systeme)
│   ├── CRM (verbunden mit Hub)
│   ├── Buchhaltung (verbunden mit Hub)
│   ├── E-Commerce (verbunden mit Hub)
│   └── ...
Die Vorteile:
- Jedes System muss nur eine einzige Verbindung verwalten.
- Datenformate werden zentral am Hub angepasst.
- Monitoring und Sicherheit sind zentralisiert.
- Ein neues System erfordert nur eine einzige neue Integration, nicht N.
Vergleich der Integrations-Muster
| Muster | Ideal für | Komplexität | Wartbarkeit | Skalierbarkeit |
|---|---|---|---|---|
| Punkt-zu-Punkt | 2-3 Systeme | Niedrig (initial) | Schlecht | Gering |
| Hub-and-Spoke (iPaaS) | 5-50 Systeme | Mittel | Gut | Hoch |
| Event-Driven | Echtzeit-Daten | Hoch | Sehr gut | Exzellent |
| API-Gateway | Externer Zugriff | Mittel | Gut | Horizontal |
Für die meisten mittelständischen Unternehmen, die der Integrationsfalle entkommen, ist Hub-and-Spoke über eine Integrationsplattform (iPaaS) oder selbst-gehostetes Äquivalent die pragmatische Wahl.
Der Technologie-Stack
Für diejenigen, die Integrationsplattformen evaluieren, hier ist, worauf man achten sollte:
Kernelemente:
Moderner Integrationsplattform-Stack
├── Integrationsschicht
│   ├── Connectors (vorgefertigte API-Adapter)
│   ├── Transformations-Engine (Daten-Mapping)
│   ├── Workflow-Orchestrierung
│   └── Geschäftslogik-Schicht
├── Zuverlässigkeitsschicht
│   ├── Message-Queues (RabbitMQ, Apache Kafka)
│   ├── Retry-Logik mit exponentiellem Backoff
│   ├── Dead-Letter-Queues
│   └── Circuit-Breaker (sofortiger Fail, wenn Downstream ausfällt)
├── Sicherheitsschicht
│   ├── Credential-Vault (HashiCorp Vault, AWS Secrets Manager)
│   ├── API-Key-Rotation
│   ├── OAuth-Token-Management
│   └── Audit-Logging
└── Observability-Schicht
    ├── Integrations-Health-Dashboards
    ├── Fehler-Alerts (Slack, PagerDuty)
    ├── Daten-Herkunftsverfolgung
    └── Performance-Metriken
Plattform-Optionen:
- Enterprise iPaaS: MuleSoft, Boomi, Workato, Microsoft Azure Logic Apps
- Mid-Market: Zapier (Teams/Business), Make, n8n (selbst-gehostet)
- Open Source/Selbst-gehostet: n8n, Apache Airflow, Node-RED
- API-Gateways: Kong, Tyk, AWS API Gateway, Azure API Management
Migrationsstrategie: Das Strangler-Fig-Pattern für Integrationen
Sie migrieren nicht in einem großen Schlag von Punkt-zu-Punkt zu Hub-and-Spoke. Sie machen es schrittweise.
Phase 1: Kartieren und Inventarisieren (Woche 1-2) Dokumentieren Sie jede bestehende Integration. Wer besitzt sie? Welche Daten fließen? Wie kritisch ist sie?
Phase 2: Plattform-Auswahl (Woche 3-4) Wählen Sie einen iPaaS oder bauen Sie ein API-Gateway. Kriterien: Connectors für Ihre bestehenden Systeme, Observability, Sicherheitsmodell, und ob selbst-gehostete Optionen mit Ihren Datensouveränitäts-Anforderungen übereinstimmen.
Phase 3: Extraktion der ersten Integration (Woche 5-8) Wählen Sie eine risikoarme, hochwertige Integration. Verschieben Sie sie von Punkt-zu-Punkt zum Hub. Halten Sie die alte Integration parallel am Laufen. Validieren Sie Daten-Genauigkeit. Schalten Sie um, wenn Sie zuversichtlich sind.
Phase 4: Iterieren (Laufend) Extrahieren Sie eine Integration nach der anderen. Jede Extraktion reduziert die Komplexität des Gewebes. Über Monate schrumpft das Punkt-zu-Punkt-Chaos, während die Hub-and-Spoke-Architektur wächst.
Phase 5: Außerbetriebnahme (Laufend) Entfernen Sie die alten Punkt-zu-Punkt-Verbindungen, wenn sie redundant werden. Irgendwann ist Ihre Integrationsarchitektur sauber, überwacht und wartbar.
Das ist das gleiche Strangler-Fig-Pattern, das wir für Monolith-zu-Microservices-Migrationen empfehlen. Es funktioniert, weil es Ihnen erlaubt, zu modernisieren, während Sie betreiben.
Der KI-Multiplikator-Effekt
Künstliche Intelligenz beschleunigt das Integrationsproblem massiv.
Laut Battery Ventures (State of Enterprise Tech Spending) setzen bereits 33 % der Unternehmen agentische KI-Systeme produktiv ein. Weitere 48 % planen dies innerhalb der nächsten 12 Monate. Im Durchschnitt identifizieren Unternehmen bereits 88 verschiedene Anwendungsfälle für generative KI.
Jeder dieser Anwendungsfälle benötigt neue Integrationen. Diese rasante Expansion verschärft oft bestehende technische Schulden, was zukünftige Änderungen noch schwieriger macht.
KI muss Daten aus dem CRM lesen, in das Projekt-Tool schreiben und Aktionen in der Buchhaltung auslösen. Jeder KI-Agent ist ein neuer Integrationspunkt.
Die Sicherheitslage ist besorgniserregend: IBMs Cost of a Data Breach Report 2025 zeigt, dass 97 % der Unternehmen mit KI-Sicherheitsvorfällen keine ausreichenden Zugriffskontrollen für KI hatten. 63 % fehlten grundlegende Richtlinien zur KI-Governance, um „Schatten-KI“ zu verhindern. Wir führen KI-Tools oft schneller ein, als wir sie absichern können.
Das Problem der Schatten-Integrationen verschärft sich ebenfalls. No-Code-KI-Tools ermöglichen es Fachabteilungen, in Minuten Automatisierungen zu bauen, die Systeme verbinden, welche die IT nie freigegeben hat. Diese Integrationen funktionieren oft tadellos – bis sie es nicht mehr tun und zum unlösbaren Rätsel für das Support-Team werden.
Geschäftsauswirkungen jenseits der IT
Die Integrationsfalle ist kein reines IT-Thema. Es ist ein unternehmensweites Risiko.
Finanzen: Ohne zentrale Sichtbarkeit geben Unternehmen bis 2027 mindestens 25 % zu viel für SaaS-Lizenzen aus – verursacht durch ungenutzte Abos und überlappende Tools (Gartner). Wenn Integrationen die Systemgrenzen verschleiern, zahlen Sie für Software, die niemand mehr nutzt.
Operations: Workflow-Ausfälle treffen direkt die Lieferfähigkeit. Wenn der „Order-to-Cash“-Prozess bricht, merkt das der Kunde. Integrationsprobleme werden so schnell zu Reputationsproblemen.
Compliance: Datenflüsse durch unüberwachte Integrationen untergraben die DSGVO-Konformität sowie SOC-2- oder ISO-27001-Kontrollen. Wenn Auditoren nach einem Verzeichnis der Verarbeitungstätigkeiten (VVT) fragen und Sie die Datenflüsse nicht belegen können, wird es kritisch.
HR & Recruiting: Fehler beim Offboarding sind oft Integrationsfehler. Wenn Mitarbeiter gehen und ihr API-Zugriff nicht entzogen wird, weil niemand von ihren selbstgebauten Integrationen wusste, bleibt ein massives Sicherheitsleck bestehen.
Recht & Haftung: Datenflüsse durch nicht autorisierte Tools schaffen rechtliche Haftungsrisiken. Kundendaten in einem Tool ohne AVV (Auftragsverarbeitungsvertrag)? Das ist ein handfester Verstoß gegen die DSGVO. Proprietäre Daten in einer privaten Cloud? Ein Risiko für den Schutz Ihres geistigen Eigentums.
Warnsignale: Ist Ihre Organisation gefangen?
Hier ist eine diagnostische Checkliste für Entscheider:
- Die IT verbringt mehr als 50 % der Zeit mit Wartung statt mit strategischen Projekten.
- Sie können keine vollständige Übersicht aller aktiven Integrationen innerhalb einer Stunde erstellen.
- Sie wissen nicht genau, wie viele SaaS-Anwendungen in Ihrer Organisation tatsächlich genutzt werden.
- „Mysteriöse“ Workflow-Ausfälle passieren mehr als zweimal pro Quartal.
- Sie können Ihre Integrationsarchitektur nicht spontan auf einem Whiteboard skizzieren.
- API-Schlüssel und Zugangsdaten werden in Tabellen oder geteilten Dokumenten gespeichert.
- Das Integrationswissen ist auf eine oder zwei Personen konzentriert.
- Sie haben „Überraschungs-Integrationen“ erst während einer Störungsbehebung entdeckt.
- API-Änderungen von Anbietern haben im letzten Jahr kritische Abläufe unterbrochen.
- Schatten-IT-Tools sind zwar bekannt, aber nirgendwo zentral erfasst.
Wenn Sie mehr als drei dieser Punkte bejahen, befinden Sie sich bereits in der Integrationsfalle.
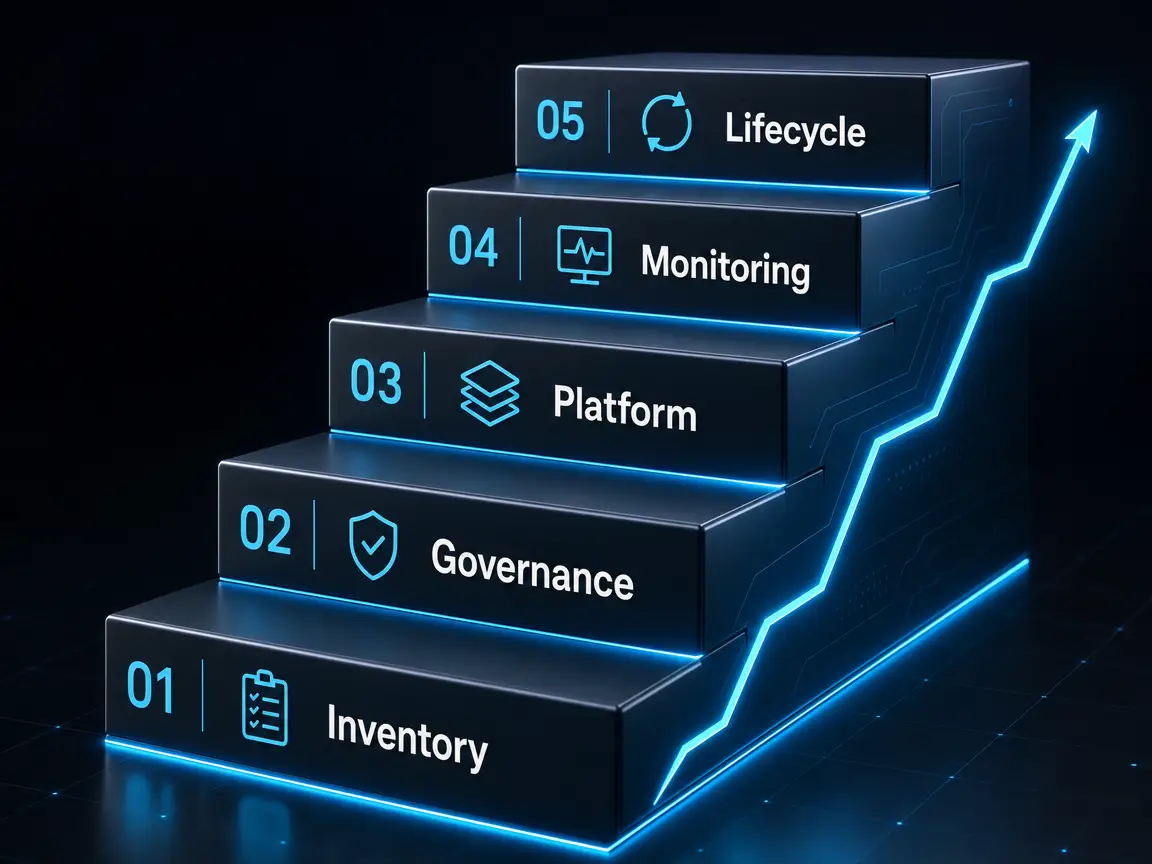
Der Ausweg
Das Entkommen aus der Integrationsfalle erfordert eine klare Strategie, nicht nur punktuelle Reparaturen.
Schritt 1: Bestandsaufnahme (Audit) Man kann nicht managen, was man nicht sieht. Machen Sie eine Bestandsaufnahme Ihrer SaaS-Landschaft. Kartieren Sie Ihre Integrationen und dokumentieren Sie den Geschäftszweck, die Verantwortlichen und die Datenflüsse für jede Verbindung. Das ist mühsame Arbeit, aber sie ist das Fundament für alles Weitere.
Schritt 2: Governance etablieren Führen Sie verbindliche Integrationsstandards ein:
- API-Zugriffe folgen dem Least-Privilege-Prinzip.
- Jede Integration benötigt eine Dokumentation und einen klaren Business-Owner.
- Zugangsdaten gehören in einen Secrets Manager, nicht in Tabellen.
- Änderungen folgen einem strukturierten Change-Management.
Schritt 3: Plattform-Strategie Punkt-zu-Punkt-Verbindungen sind nicht skalierbar. Prüfen Sie, ob eine zentrale Integrationsplattform (iPaaS) oder ein API-Gateway für Ihre Komplexität sinnvoll ist. Das Ziel: Reduzieren Sie das unübersichtliche Geflecht auf ein wartbares Hub-and-Spoke-Modell.
Schritt 4: Monitoring & Observability Integrationen brauchen Sichtbarkeit. Jede Verbindung sollte über Health-Checks, Fehler-Alerts und Monitoring der Datenqualität verfügen. Stille Fehler sind gefährlicher als laute, da sie zu Fehlentscheidungen auf Basis falscher Daten führen.
Schritt 5: Lifecycle-Management Integrationen haben einen Lebenszyklus: Aufbau, Wartung, Ablösung. Wenn Mitarbeiter das Unternehmen verlassen, prüfen Sie deren Integrationen. Wenn ein Anbieter eine API abkündigt, planen Sie rechtzeitig das Update.
Ihr nächster Schritt
Stellen Sie sich eine einfache Frage: Können Sie aus dem Stand eine vollständige Liste aller Integrationen erstellen, die aktuell in Ihren Systemen laufen?
Falls die Antwort „Nein“ lautet, haben Sie Handlungsbedarf. Die Integrationsfalle ist real, sie ist teuer und sie verschwindet nicht von allein.
Unternehmen, die der Falle entkommen, tun dies mit Absicht. Sie investieren in Sichtbarkeit, Governance und eine saubere Architektur. Sie behandeln Integrationen als das, was sie sind: geschäftskritische Infrastruktur.
Wollen Sie wissen, wo Ihre Integrationsrisiken lauern?